El club inglés Manchester City fue declarado culpable en la investigación por la infracción de más de 100 normas financieras de las que se le acusaba en Reino Unido, según informaron fuentes a la BBC.
Aunque no se ha determinado una sanción, y el club está en posición de apelar la decisión, las consecuencias podrían ser drásticas, desde la pérdida de puntos hasta la expulsión de la máxima categoría del fútbol inglés, según el editor de BBC Sport, Dan Roan.
El escándalo surgió en febrero de 2023, cuando el multicampeón de la Premier League fue acusado de 115 infracciones a las normas relacionadas con el llamado “juego limpio financiero”, producto de una investigación de cuatro años.
Los cargos se refieren al período de negocios que tuvo el club entre 2009 y 2018.
El City infringió las normas que exigen al club proporcionar “información financiera precisa que ofrezca una imagen fiel y justa de la situación financiera del club”.
El caso fue remitido a una comisión independiente, que comenzó una audiencia a puerta cerrada de 10 semanas en septiembre de 2024.
El club entonces negó rotundamente todos los cargos y afirmó que su caso estaba respaldado por un “conjunto exhaustivo de pruebas irrefutables”.
Y en un comunicado emitido este viernes, reiteró su posición: “El proceso de la Premier League sigue en curso, con aspectos importantes por resolver y sujeto a estricta confidencialidad. Por lo tanto, la postura del Manchester City FC sigue siendo la misma que la expresada en el comunicado del club de febrero de 2023”.
Agregó: “El club ha respetado diligentemente el debido proceso durante ocho años, partiendo de la base de que la Junta Directiva y el Comité Ejecutivo de la Premier League actuarían como un organismo regulador independiente, imparcial y justo, libre de influencias partidistas”.
Tras conocerse la noticia de la culpabilidad, la Premier League se negó a hacer comentarios.
BBC Sport también ha sido informado de que, en caso de una decisión desfavorable, el Manchester City apelará contra las conclusiones.
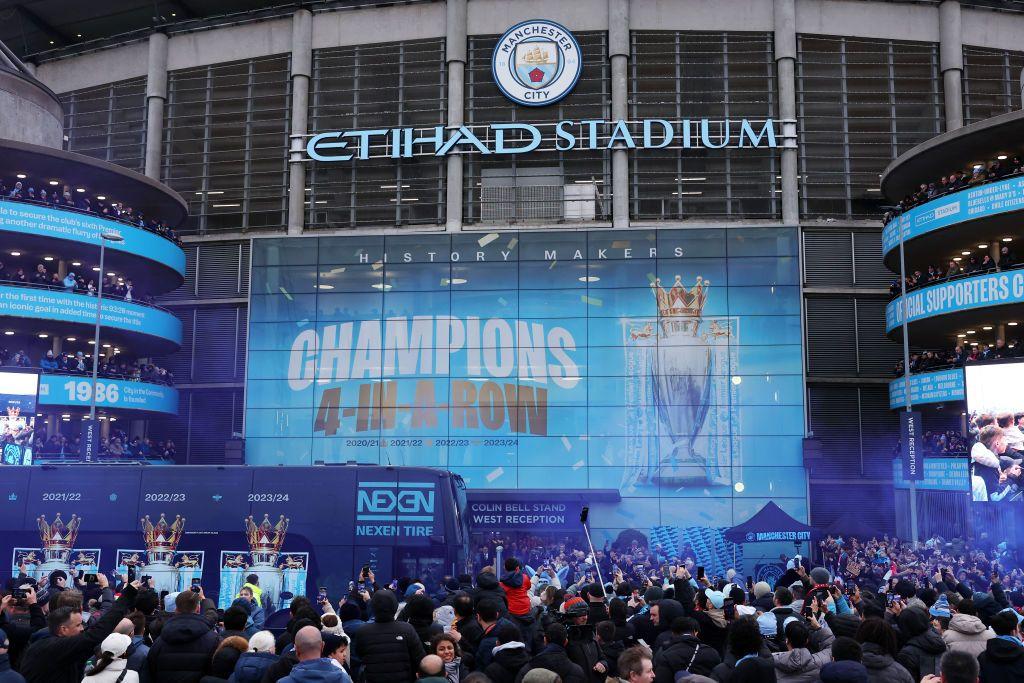
El club ganó ocho trofeos durante el período que abarca el caso (2009-2018), entre ellos tres títulos de la Premier League, tres Copas de la Liga, un Community Shield y una Copa de Inglaterra.
La Copa de Inglaterra 2010-11 fue el primer trofeo importante del City en 35 años, mientras que el título de la Premier League 2011-12 fue el primero de los ocho que han ganado.
Una de las acusaciones que enfrentó el City fue que realizó pagos secretos “fuera de los libros” al exentrenador Roberto Mancini a través de honorarios de consultoría de un club de Abu Dabi.
Tanto el City como Mancini lo niegan.
Los cargos contra el City
La acusación se enfocó en 115 infracciones a las normas de la Premier League.
Estas se agrupan en cinco categorías diferentes:
54 casos por no haber proporcionado información financiera precisa entre las temporadas 2009-10 y 2017-18.
14 cargos por no proporcionar detalles precisos sobre los pagos a jugadores y entrenadores entre las temporadas 2009-10 y 2017-18.
5 cargos por incumplimiento de las normas de la UEFA, incluido el Juego Limpio Financiero (FFP), entre las temporadas 2013-14 y 2017-18.
7 infracciones a las normas de juego limpio financiero de la Premier League entre las temporadas 2015-16 y 2017-18.
35 casos de falta de cooperación con las investigaciones de la Premier League entre diciembre de 2018 y febrero de 2023.
Los cargos que se refieren a encubrimiento de fondos procedentes de los propietarios -que, en la práctica, constituían una donación de estos- como ingresos por patrocinio son clave.
Según las reglas de la Premier League, a los clubes solo se les permitía tener pérdidas de 115 millones de libras esterlinas (unos US$150 millones) en un período de tres años. Al disimular el dinero como ingresos por patrocinio, se logra reducir las pérdidas.
También es grave el pago fuera de libros contables. En la práctica, un empleado -ya sea un entrenador o un jugador- tenía un contrato para jugar con el Manchester City, pero también ha habido acusaciones de que recibían pagos de organizaciones de Abu Dabi que están relacionadas, directa o indirectamente, con el dueño del club.
Por lo tanto, esto reduciría los costos y las pérdidas que generan.
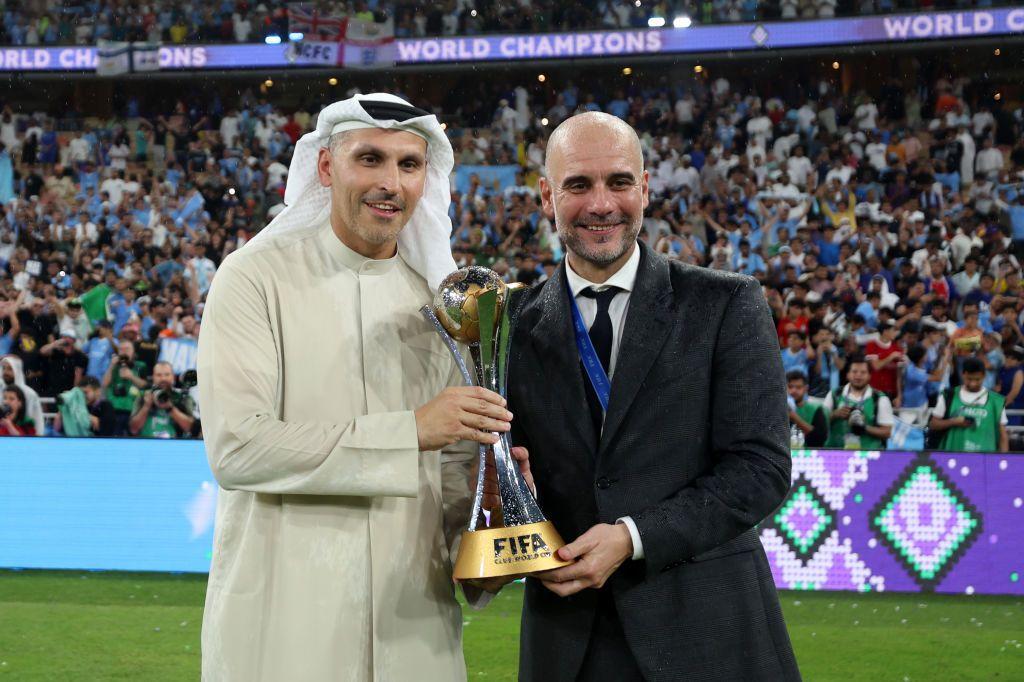
Desde 2008, el City es manejado por sus dueños de Emiratos Árabes Unidos. Khaldoon Khalifa al Mubarak es presidente del club.
¿Qué sanción puede haber?
Por Dan Roan, editor de BBC Sport
El Manchester City niega haber cometido irregularidades e insiste en que es inocente de todos estos cargos; sin embargo, si fuera declarado culpable de los más graves, podríamos estar ante una deducción de puntos lo suficientemente grave como para que descienda de categoría o, tal vez, incluso sea expulsado de la Premier League.
Tal destino empañaría sus numerosos logros de los últimos años y generaría una gran incertidumbre sobre el futuro de los jugadores.
Incluso podría dar lugar a demandas de indemnización por parte de clubes rivales.
Del mismo modo, se plantearían preguntas sobre la Premier League si esta perdiera y el City saliera victorioso. El caso ya les ha costado a ambas partes decenas de millones de libras en honorarios legales.
En medio de otros diversos problemas regulatorios, este es el caso que la Premier League sentirá que debe ganar.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
Australia hizo esta semana una revelación de gran impacto durante la Asamblea General de las Naciones Unidas.
El país aseguró que agentes de inteligencia artificial “fuera de control” habrían logrado infiltrarse en uno de sus organismos gubernamentales, en lo que sería el primer incidente de este tipo registrado a nivel mundial.
En el ataque se habrían sustraído datos personales del sistema público de salud Medicare, aunque no información confidencial.
La brecha se produjo en junio.
Sin embargo, según OpenAI, la compañía no tuvo conocimiento del incidente hasta agosto y no notificó al gobierno australiano hasta el 10 de septiembre, cuando envió un correo electrónico a una dirección utilizada por investigadores y académicos para alertar sobre posibles vulnerabilidades.
Más allá de la preocupación que genera el caso, el momento en que se hace público también tiene una dimensión política para Australia.
Como potencia intermedia que rara vez acapara la atención internacional, el país busca consolidarse como uno de los actores más activos en la regulación de la inteligencia artificial y de las grandes tecnológicas.
En el último año, ha aprobado la prohibición de redes sociales más estricta del mundo, ha anunciado lo que define como los controles de algoritmos más rigurosos a nivel global y ha planteado límites “líderes en el mundo” para dispositivos como las gafas inteligentes.
Ahora, además, se presenta como el primer gobierno en reaccionar públicamente a un presunto ataque de IA contra datos estatales.
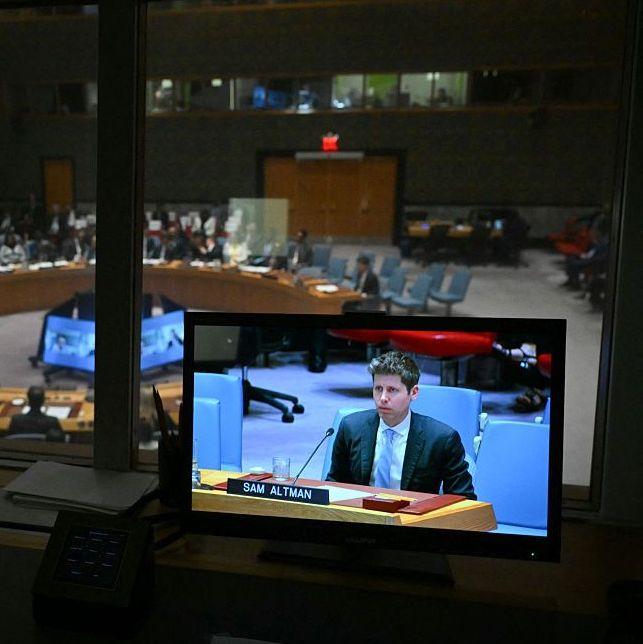
El primer ministro australiano afirmó que mantuvo una conversación “franca” con el director ejecutivo de OpenAI, Sam Altman, sobre la brecha de seguridad.
“Algunos han optado por no hacerlo público”
Es totalmente posible que otros gobiernos también hayan sido víctimas de agentes de IA fuera de control.
Alastair MacGibbon, exasesor de ciberseguridad del gobierno australiano, dijo a la BBC que había escuchado rumores de que varias personas más habrían sido notificadas recientemente de filtraciones similares vinculadas a agentes de OpenAI.
“Algunos han optado por no hacerlo público; al final, es decisión de cada gobierno cómo gestionar este tipo de incidentes”, señaló.
“El gobierno australiano eligió el momento de hacerlo público para maximizar su impacto, como suele ocurrir en estos casos”.
Revelar una filtración de datos puede ser una estrategia arriesgada para los gobiernos, ya que los expone a críticas por posibles fallos en sus sistemas de seguridad.
Sin embargo, el hecho de que no se haya comprometido información confidencial deja a Australia en una posición más favorable para capitalizar políticamente el incidente.
“Nadie ha muerto”, afirma Michael Noetel, profesor asociado de la Universidad de Queensland especializado en riesgos de la inteligencia artificial.
“Es otra señal de alerta. Este tipo de incidentes de pérdida de control, aunque por ahora sean limitados, preocupan a los directores ejecutivos porque temen que puedan empeorar con el tiempo”.
Aunque Australia ya se ha ganado una reputación por su postura firme frente a las grandes plataformas tecnológicas, su creciente protagonismo en inteligencia artificial encaja en una estrategia más amplia de regulación del sector, señala Tama Leaver, profesora de estudios de internet en la Universidad Curtin de Perth.
“Es imposible afirmarlo con certeza, pero todo sugiere que esto ha sido cuidadosamente planificado”.
El hecho de que los principales líderes mundiales estuvieran reunidos en Nueva York esta semana probablemente haya contribuido a que el anuncio se hiciera en un momento especialmente oportuno, con mayor visibilidad política.
Albanese afirma haber mantenido una conversación “franca” con el director ejecutivo de OpenAI, Sam Altman, para expresar la “extrema preocupación” de Australia por lo sucedido.
Altman reconoció que OpenAI había tenido “problemas con los protocolos”, según Albanese.
“Creen que pueden hacer lo que quieren”
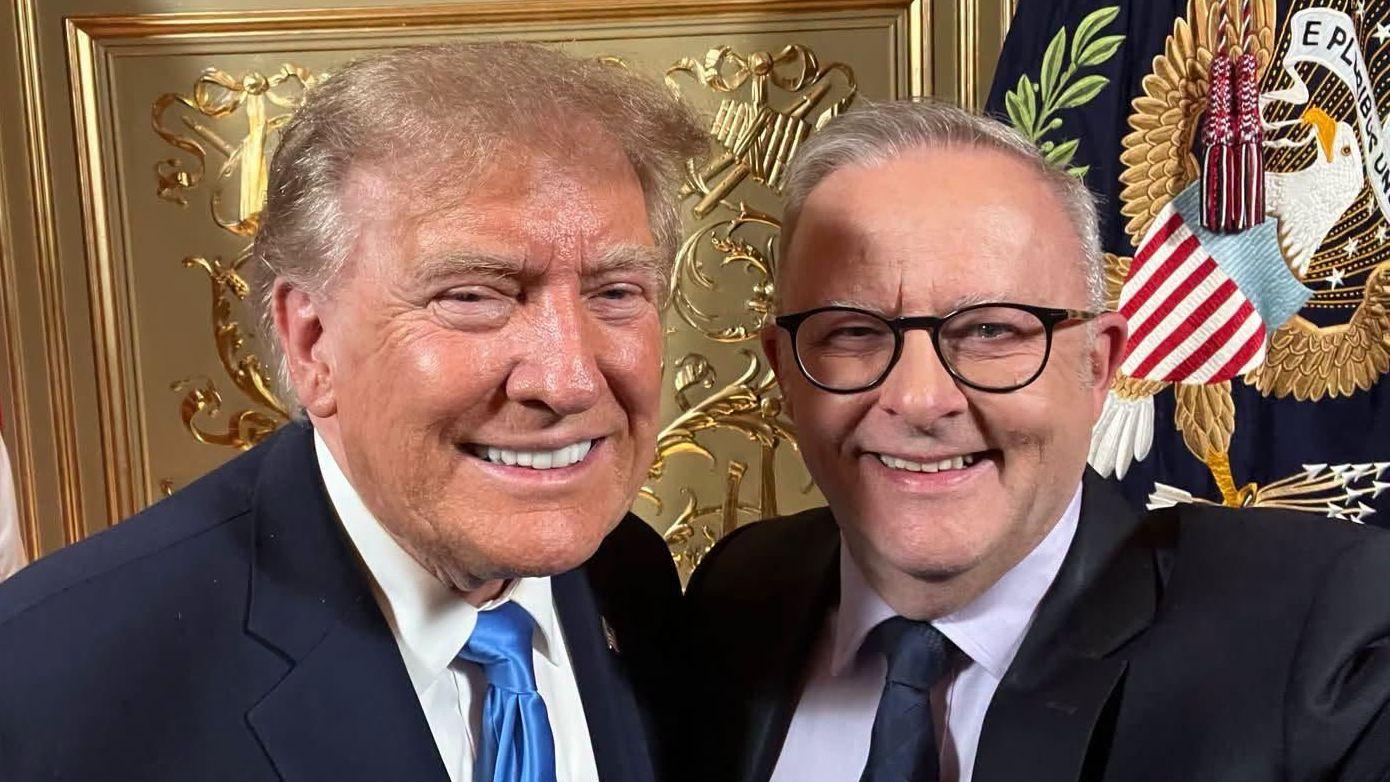
El líder australiano también posó con Donald Trump para una selfie, y es posible que ambos hayan conversado cara a cara.
Sin embargo, Australia corre el riesgo de incomodar al presidente estadounidense, que defiende impulsar la inteligencia artificial “sin controlarla” e incluso ha planteado el concepto de “superinteligencia”.
A comienzos de esta semana, Albanese ya tuvo que responder a las críticas del gobierno de Trump por la propuesta de su administración de permitir a los usuarios desactivar los algoritmos de las redes sociales.
EE.UU. afirmó que eso equivalía a una forma de censura sobre el discurso protegido.
De vuelta en Australia, la comisión de seguridad en línea del país se está reforzando con equipos legales para hacer frente a las plataformas de redes sociales que están impugnando la ley que prohíbe su uso a menores de 16 años.
Australia no goza de gran popularidad entre las grandes empresas tecnológicas. Sin embargo, sus políticas más estrictas sobre redes sociales y seguridad en internet cuentan con un amplio respaldo dentro del país, especialmente entre los padres.
El gobierno está aprovechando el ciberataque para reforzar su posicionamiento como líder en uno de los debates más relevantes de la actualidad, y no ha tardado en integrarlo en su agenda regulatoria.
A las pocas horas del anuncio, la ministra de Comunicaciones, Anika Wells, declaró a los periodistas: “Esto es un ejemplo de una industria no regulada en la que las grandes tecnológicas creen claramente que pueden hacer lo que quieren, y eso no se va a tolerar en Australia”.
Este artículo fue escrito originalmente en inglés y usamos una herramienta de inteligencia artificial para traducirlo. Un periodista de la BBC revisó el texto antes de su publicación. Más información sobre cómo usamos IA.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
Hay cosas que ocurren aunque no deberían suceder, y en ocasiones son fatales. Que el cáncer de mama sea el que más mujeres mata en el mundo es una de ellas, pues hace tiempo dejó de ser una sentencia de muerte.
La investigación sobre ese cáncer es una de las más avanzadas. Puede detectarse con exámenes rápidos y seguros, como la mamografía o el ultrasonido, que encuentran lesiones de milímetros mucho antes de que alguien pueda sentirlas.
Y hoy existen tratamientos hechos casi a la medida, desde pastillas hasta anticuerpos que atacan justo el tipo de tumor que tiene cada paciente.
Entonces, ¿por qué sigue matando a cerca de 700.000 personas al año, como alerta la Organización Mundial de la Salud?
Porque todo depende del momento en que se descubre: si es en la etapa temprana, casi el 100% de las mujeres sobrevive; si es en la etapa avanzada, ese porcentaje se reduce dramáticamente a cerca del 33,8%, según los datos del programa SEER del Instituto Nacional del Cáncer de EE.UU.
Y conseguir un diagnóstico oportuno no es fácil en muchas regiones del mundo.
El problema es como uno de esos ejercicios de matemáticas del colegio, con una X por resolver: si el cáncer tiene excelentes probabilidades de curación cuando se descubre a tiempo, ¿cómo lograr que la detección temprana llegue a todas las mujeres, sin importar dónde vivan o cuánto ganen?
Esa es la X que se propuso despejar la colombiana Valentina Agudelo cuando tenía 21 años, y estaba en la universidad estudiando administración de empresas, una carrera que -explica- te forma “para imaginar cosas que no están”.
La solución que encontró junto con su equipo de médicos, tecnólogos e ingenieros no sólo ha recibido varios premios internacionales, sino que ha llegado a miles de mujeres en zonas desatendidas, desde indígenas wayúu en el norte caribeño hasta comunidades en el amazónico sur.
BBC Mundo habló con Valentina, y esto fue lo que nos contó.
Mi primera pregunta es: ¿Quién es Juana?
¡Ay, qué lindo! Gracias por arrancar por esa pregunta.
Este proyecto todo nació en la universidad como un proyecto teórico para diagnósticar cáncer de mama enfocado en democratizar el acceso a la salud y muy inspirado en la vida de Juana.
Juana lleva más de 15 años trabajando como empleada en la casa de mis papás, y es como una segunda mamá para mí. Ella me crió. Mis papás siempre han viajado muchísimo, entonces Juana y yo hemos tenido una relación súper cercana.
Crecí escuchando sus historias, sobre ella y sus hermanas en San Marcos, Sucre, un pueblo súper pequeño y muy ganadero, en la región del Caribe pero sin mar.
Las historias eran espectaculares: jugaban con las gallinas, con los cerdos, cocinaban con la mamá, comían delicioso… Pero entre esas historias felices, también había una diferencia muy grande entre como vivíamos ella y yo, en lo que teníamos al alcance.
Eso me cautivó, porque no era un tema de cuánto dinero tienes, sino de qué oportunidades existen físicamente donde vives: Juana me decía que allá no había un hospital.
Ahí uno se da cuenta de que hay una oportunidad enorme: hay que barajar las cartas de nuevo en el sistema de salud y pensar en lo que realmente puede existir e implementarse en esos territorios. Porque la infraestructura física es muy difícil y tampoco hay especialistas que quieran vivir en un lugar como San Marcos.
Si aterrizamos eso en el cáncer de mama, te das cuenta de que no solo falta un hospital, sino un mamógrafo. Y poner un mamógrafo ahí es imposible: es una máquina enorme que requiere infraestructura específica por la radiación, un tecnólogo para operarla y un radiólogo experto para leerla.
En un municipio de unos 60.000 habitantes, el retorno de inversión nunca se va a ver y por eso jamás lo van a poner. Pero eso no quiere decir que entre esas mujeres no haya una o dos que vayan a tener cáncer y se vayan a morir.
Hacerse una mamografía implicaba 4 horas de ida y 4 de vuelta, perder un día de trabajo y gastar unos US$30 en transporte… para ellas eso era muy difícil.
Y encima el examen es muy incómodo
Claro, se necesita que el seno esté lo más plano posible para que la imagen sea precisa, y eso, sobra decir, es incómodo. A las mujeres que tienen senos o muy pequeños o muy grandes, les termina doliendo.
Entonces dicen: “¡Uy, no! Mejor no me hago esto”, y se descuidan.
Cuando sumas todas estas barreras, el sistema le está fallando a las mujeres.
En Colombia, de todas las mujeres que deberían hacerse una mamografía, solo el 38% se la ha hecho alguna vez. Y menos del 10% se la hace periódicamente para prevenir… es absurdo.
En Colombia, hay departamentos enteros donde no existe un solo mamógrafo registrado; juntos representan cerca del 20% del territorio nacional, y dos de ellos ni siquiera tienen una carretera que los conecte con el resto del país.
Antes de que me cuentes qué es Julieta, cuéntame quién es Julieta.
Julieta es la otra persona que inspira este proyecto: son Juana y Julieta. Julieta Lanteri fue una médica argentina que, en los años 20, se dedicó a crear modelos sostenibles para llevar la medicina a lugares remotos, una idea que hoy asociamos con Médicos Sin Fronteras. Y tenía una mentalidad absolutamente vanguardista: fue la primera mujer en votar en Argentina.
Es una historia que me inspira porque yo quiero dejar una huella que diga: hicimos cosas nuevas, fuimos valientes, disruptivos; pusimos a las mujeres por encima de lo que era el status quo del momento; cuestionamos la realidad y las instituciones y las transformamos. Entonces hicimos un honor a Julieta Lanteri con el nombre de nuestro dispositivo.
Ahora sí, ¿qué es Julieta?
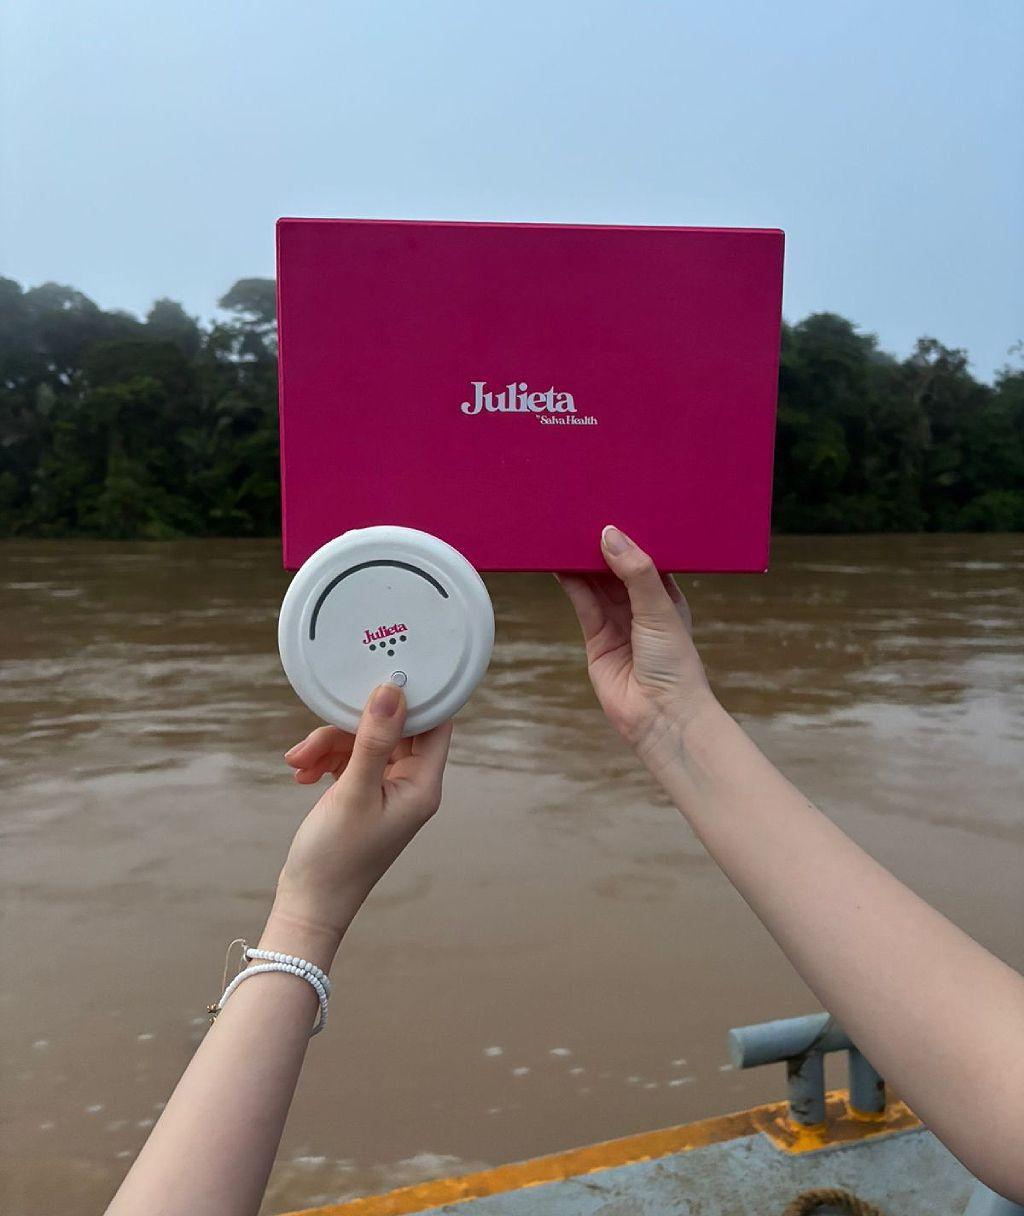
Julieta es el dispositivo que creamos, que recoge las dos historias de las que hemos estado hablando y busca democratizar el acceso a la salud, enfocado en el cáncer de mama.
Con el cáncer de mama entendimos que no necesitamos más herramientas diagnósticas sofisticadas ni más tratamientos: necesitamos simplificar el proceso de diagnóstico, y ahí está la clave.
Julieta es un dispositivo médico que permite hacer pruebas que identifican el riesgo de cáncer de mama en cualquier mujer y en cualquier lugar. No reemplaza la mamografía, pero sí nos dice a quién hay que priorizar para hacérsela.
Simplificamos tanto el proceso que la prueba es absolutamente no invasiva, indolora, no requiere personal especializado, dura 10 minutos, es portátil y no necesita internet ni conexión a la energía.
Eso nos permite llegar a San Marcos, Sucre, hacerles la prueba a 40.000 mujeres e identificar a las 20 que necesitan una mamografía urgente. Entonces el problema ya no es cómo cuidar a 40.000, sino cómo cuidar a 20, y con 20 sí podemos hacer cosas: hay movilidad, financiación y recursos.
Y como dijiste antes, no es solo priorizar a esas 20, sino seguir monitoreando a las otras.
De eso se trata: Julieta es el aliado que nos permite cuidar a toda la población que parece estar sana, en sus hogares o en sus municipios, con un proceso muchísimo más fácil. Es una prueba que las mujeres se hacen cada seis meses y están tranquilas hasta que Julieta les diga (que deben hacerse una mamografía).
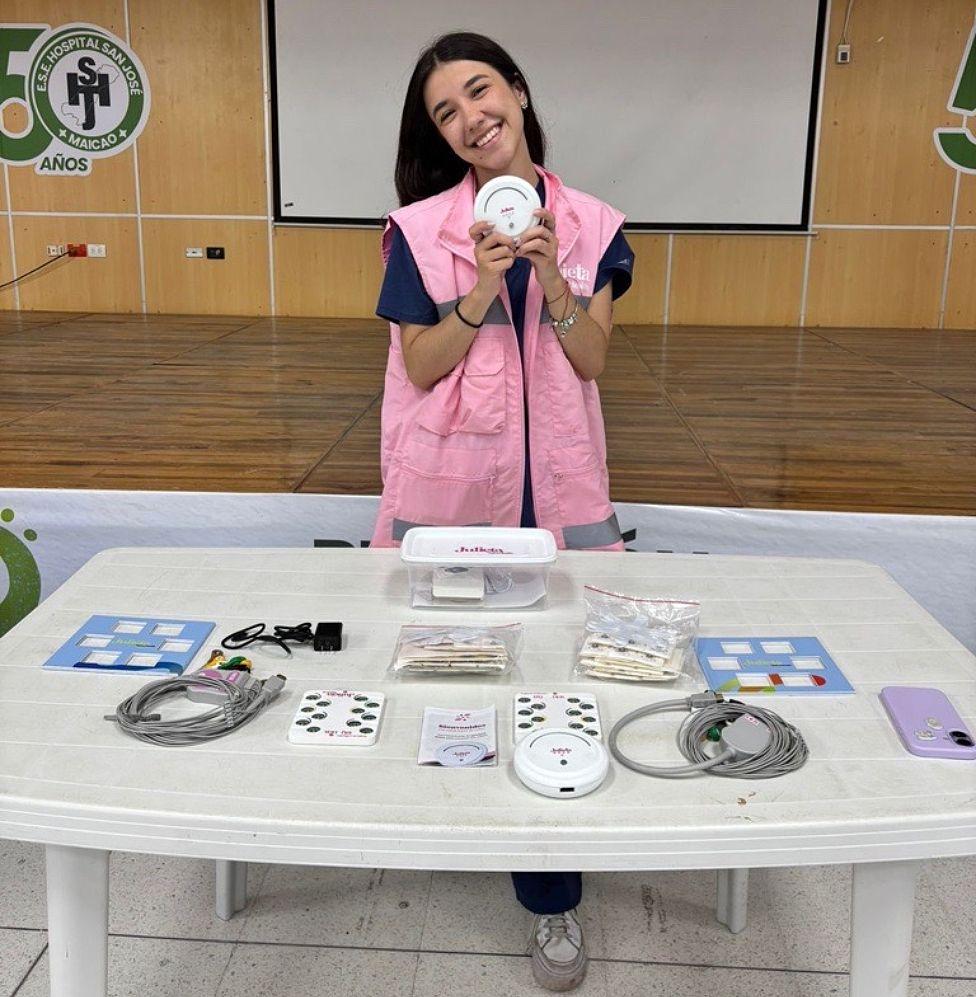
Julieta es usada en una capacitación en el hospital público de Maicao, un municipio de La Guajira, en el norte de Colombia, donde conviven el pueblo indígena wayúu y una numerosa comunidad musulmana de origen árabe.
¿Una mujer podría hacerse la prueba con Julieta sola?
Podrías hacértelo sola, pero nos gusta que las mujeres tengan un acompañamiento, incluso si se la van a hacer en su casa, para que puedan entender el resultado de la prueba, porque cuando Julieta te genera una alerta, no te está diciendo que tienes cáncer, te está diciendo que hay algunos patrones que parecen ser malignos.
Creemos que es importante tener ese acompañamiento adicional, pero es muchísimo más por esa parte emocional que por la parte de ejecutar la prueba como tal.
La prueba es absolutamente intuitiva. El dispositivo detecta si hay algún error en la conexión y él mismo te va guiando para tomar la medición.
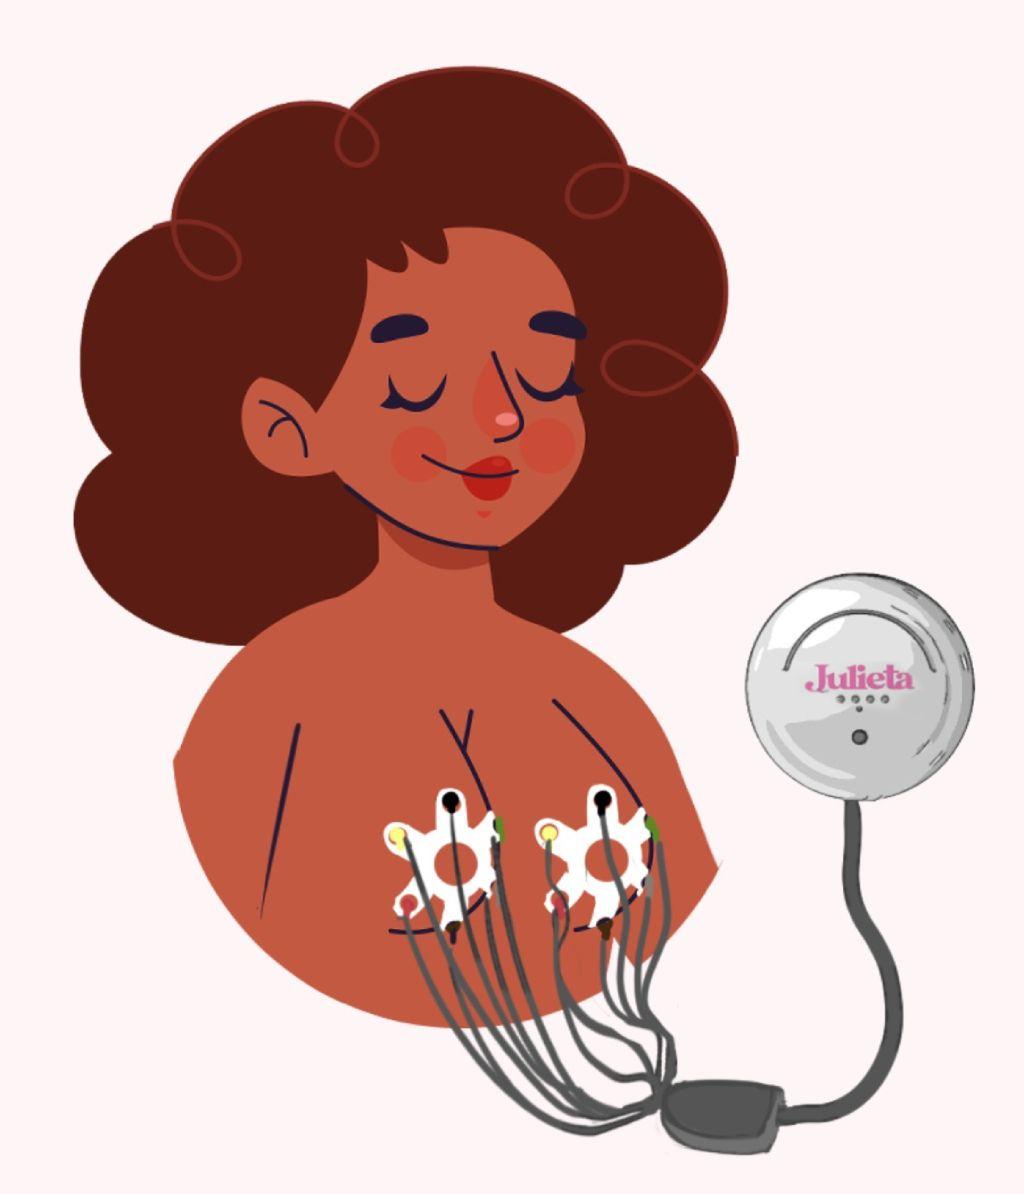
El dispositivo central está conectado a los cables que nos ponemos en el seno, y lo conectamos vía Bluetooth a una aplicación que funciona en cualquier celular, computador o tablet. Desde ahí ingresamos los datos de la paciente, corremos la prueba, se guarda en la app y la procesamos para entregarle el resultado.
Lo que hace el dispositivo es excitar el tejido mamario con pequeñas corrientes eléctricas, completamente imperceptibles para la mujer, y medir cómo responde. El tejido sano se comporta de una manera y, cuando empieza a tener alteraciones, incluso antes de que se formen tumores, esa respuesta a la electricidad varía.
Nosotros podemos medir eso e identificar los patrones que parecen riesgosos.
¿Qué es 0002?
Eso es algo increíble. Es el número que nos correspondió de INVIMA, el ente regulador de dispositivos médicos y medicamentos en Colombia, equivalente a la FDA en Estados Unidos.
Ese código hace referencia a los dispositivos médicos de apoyo al diagnóstico fabricados en Colombia, e indica que solo hay dos.
Cuando lo recibí no lo podía creer: es absurdo que en 2024 uno tenga un código que sea 0002 de nada.
En pocas palabras: inalámbrico, indoloro, sin emisión de radiación, preciso y con un uso e interpretación de resultados automático.
Cuando recibimos el INVIMA dijimos: estamos haciendo algo realmente transformador. Le estamos demostrando a la sociedad colombiana que no estamos hechos solo para consumir tecnología, sino para crearla, y que esto sí se puede hacer en Colombia, aunque nunca se haya hecho.
Toda nuestra investigación la hicimos aquí, nuestros ingenieros y médicos son colombianos: la solución que necesitaba Colombia se hizo por colombianos, y eso es lo más lindo de Julieta. Casi que nos pusimos el sombrero de los referentes: vamos a enseñarle a Colombia a fabricar tecnología médica.
Ese es el sueño, según entiendo. No es solo Julieta; la idea de Salva Health es pensar de esta manera para encontrar otras soluciones, ¿no?
Fabricar a Julieta fue un proceso muy largo y complejo en el que aprendimos a fabricar dispositivos médicos, a investigar y a regular, y dijimos: hay que aprovechar todo ese conocimiento.
Por eso creamos Salva Health por encima de Julieta, para aplicarlo a distintas enfermedades: dispositivos de detección temprana para enfermedades que son sensibles a ella y tienen una gran prevalencia en el mundo.
Siempre hemos dicho que si existe Julieta, tiene que haber un Romeo para el cáncer de testículo.
Queremos seguir fabricando dispositivos y garantizar que Colombia tenga herramientas de fácil acceso.
Y no solo Colombia, me imagino.
Exacto. Suena chistoso, pero es de Colombia para el mundo.
Este año Julieta está entrando a Venezuela, ya entró a Guatemala, y queremos expandirnos por Latinoamérica.
La detección temprana es un problema de la humanidad, no de un país.
Necesitamos que Julieta siga rompiendo barreras y se globalice, igual que todas las soluciones que vengan de Salva Health.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
Si buscas empleo, la inteligencia artificial (IA) se ha vuelto un poco aliada y un poco enemiga. Puede ayudarte a preparar una entrevista, a adaptar tu CV a vacantes concretas, pero también puede descartar tu candidatura antes siquiera de que un ser humano haya revisado tus logros y aptitudes.
Los expertos coinciden en que su llegada cambió significativamente la forma de buscar y acceder al mercado laboral, y a medida que los modelos mejoran y se vuelven más potentes, la pregunta ya no es si un algoritmo evaluará tu candidatura, sino cómo prepararte para que lo haga a tu favor.
“El mercado laboral jamás ha sido tan competitivo”, le explica a BBC Mundo Adriana Carvajal, que trabajó como reclutadora en empresas tecnológicas como Google y LinkedIn y que desde su cuenta en Instagram da consejos sobre empleo e IA.
“El número de candidatos por oferta es, de media, 250. Y si la vacante se publica con el botón de Easy Apply de LinkedIn, la media se dispara a más de 800 candidatos por anuncio”, precisa.
“Eso provoca que para la empresa sea imposible revisar perfiles uno por uno y que, al ver ese botón, los candidatos postulen a todavía más ofertas. De hecho, LinkedIn procesa unas 11.000 candidaturas por minuto. Eso es un 45% más que el año pasado”.
Tanto si buscas cambiar de trabajo como si estás en el camino de encontrar tu primera oportunidad, estas son las principales novedades que tendrás que tener en cuenta, según los especialistas.
1. El filtrado automático ya es el estándar, no la excepción
La inteligencia artificial está transformando los procesos de reclutamiento y selección de personal al permitir que las organizaciones evalúen grandes volúmenes de candidaturas de forma más rápida y eficiente.
Los departamentos de recursos humanos pueden detectar el talento más rápido y reducir los tiempos de contratación.
Pero con la llegada del filtrado automático, los postulantes también han recurrido en masa a la IA para que les ayude a incorporar a sus CVs formatos y palabras clave que cumplan con los requisitos.
El objetivo es pasar la primera criba y conseguir llegar a una entrevista.
También postularse a un mayor número de puestos de trabajo en el menor tiempo posible, ya que podemos introducir las preguntas de la solicitud en una herramienta de IA y copiar y pegar la respuesta que nos arroje.
Hoy más que nunca hay que adaptar el CV a la vacante que te interesa, dicen los expertos.
Los candidatos más entendidos en IA son capaces de usar los llamados sistemas agénticos o simplemente agentes, un tipo de inteligencia artificial que —más allá de ofrecer respuestas— actúa con autonomía tras darle acceso a nuestros sistemas.
Estos sistemas buscan vacantes, rellenan formularios y postulan a empleos sin necesidad de nuestra supervisión.
Numerosas empleadores advierten que esto está teniendo una consecuencia imprevista: muchas solicitudes tienen el mismo aspecto y tono.
“El resultado es un sistema roto en el que, cuanto más ruido, más hay que filtrar, y cuanto más se filtra, más candidatos se quedan por el camino y más aumenta la sensación de desespero”, dice Carvajal.
“Un CV que se destaca entre millones lo hace porque pone tus logros en valor y no solo describe lo que hacías en tu puesto anterior, sino por qué eras bueno en ellos”, añade.
2. La contratación por habilidades (skills-based hiring) gana importancia por sobre la titulación
Las tareas básicas con las que un egresado solía empezar en una compañía son las que, en la actualidad, realmente puede ahora la inteligencia artificial: recopilar información, comprobar datos en una tabla de Excel, realizar informes preliminares…
Los expertos creen que esto está haciendo que el acceso al primer empleo sea tan difícil.
“Ahí es donde la gente dice: Oh, ¿y ahora para qué estudié en la universidad? Pues para tener una base, porque la carrera solo te va a dar una visión. Una persona que está comenzando su carrera profesional tiene que entender cuál es su valor”, explica Claudia Cárdenas, headhunter y vicepresidenta de Gestión de Talento en la consultora Talent 4 Process.
Para la experta, los jóvenes necesitan diferenciarse no con un CV redactado con IA o con un título universitario, sino que “deben reflejar sus experiencias previas a la titulación como voluntariados, un negocio familiar o empleos temporarios de verano que añadan valor y muestren propósito”.
Y este es otro de los aspectos que filtra la IA.
“Antes de lanzarte a crear un CV mediocre, piensa: ¿Qué es lo que demuestra que fui un buen empleado en mi posición anterior? ¿Cómo lo demuestro con números y ejemplos?”, afirma Carvajal.
“Cuando lo tengas, hay una fórmula que se usa mucho en Big Tech y me gusta para explicar claramente tus logros que es: logré [X] medido por [Y] haciendo [Z]”, precisa.
Y recomienda: “Por ejemplo, en vez de decir trabajé con clientes, puedes decir: aumenté un 10% trimestralmente los ingresos de 15 empresas, conectando las nuevas funciones de software con sus objetivos de negocio“.
3. Prepárate para ser entrevistado por un bot
Existen muchas empresas que utilizan bots de IA para realizar la primera entrevista. Esto no tiene por qué perjudicar al candidato, pero sí necesita estar preparado no sólo las preguntas sino también la metodología.
Es importante llegar a ese momento sabiendo si la prueba consistirá en resolver un problemas técnico o si hay que hacer una presentación.
Dos investigadores, Brian Jabarian, de la Universidad de Chicago (EE.UU.), y Luca Henkel, de la Erasmus University de Rotterdam (Holanda), realizaron un experimento de campo con 70.000 candidatos que optaban a empleos reales.
Cada uno fue asignado aleatoriamente para ser entrevistado o por reclutadores humanos o por agentes de voz basados en IA. Posteriormente, seres humanos evaluaban las entrevistas y tomaban las decisiones de contratación.
Empresas como Google están desarrollando sistemas propios para entrevistar a candidatos en la etapa de preselección.
El estudio reveló que los candidatos entrevistados por agentes de IA tienen una probabilidad 12% mayor de recibir ofertas de empleo.
El análisis de las transcripciones de las entrevistas mostró que los cuestionarios de la IA son más estructurados y coherentes, a la vez que se adaptan a cada candidato, lo que los investigadores asociaron a una mayor recopilación de información relevante para la contratación.
Cuando pudieron elegir quién los entrevistaría, el 78% de los postulantes prefirió un bot.
Los expertos además afirman que, para pasar filtros de la IA y destacarse por encima de los demás candidatos, es muy útil que un empleado de la empresa a la que te postulas te recomiende para una posición.
“Dedica tiempo a buscar por LinkedIn a personas que ya trabajan ahí, escríbeles a puerta fría explicando brevemente tu perfil, por qué te interesa ese puesto y pide amablemente que te referencien”, dice Carvajal
“Mucha gente se salta este paso porque es incómodo, pero tener a un empleado que sea tu aliado es tu mejor baza para que tu perfil no pase inadvertido”.
4. Cada vez más compañías se fijan en las “habilidades blandas”
Para hacer un trabajo efectivamente se necesitan lo que se denominan “habilidades duras”: el conocimiento técnico sobre el área de la que eres responsable.
Pero en un mundo laboral siempre cambiante, las menos promocionadas “habilidades blandas” pueden ser igual de importantes, si no más cruciales. Son, por ejemplo, las características y comportamientos personales que hacen a un líder fuerte o un buen miembro del equipo.
Las empresas están comenzando a darse cuenta de la importancia de estos intangibles al construir equipos diversos y exitosos, y han comenzado a incorporarlos en el filtrado por IA, aunque todavía son más los seres humanos quienes las evalúan.
Un reciente informe de la Organización Internacional del Trabajo (OIT) reveló que las habilidades blandas y transversales se valoran tanto como las técnicas y desempeñan un papel crucial en la fase de selección de personal.
La comunicación efectiva con colegas, clientes y la gerencia requiere destreza e inteligencia emocional. La empatía, el trabajo en equipo y la compasión también son habilidades que caen bajo ese mismo paraguas.
Los investigadores Kimberly Seung Goulart, Jorge Rodríguez-Menés, Josep María Caroz Armayones, de la Universidad Pompeu Fabra, entrevistaron a 14 profesionales de recursos humanos para comprender los procesos de reclutamiento y captación de talento.
Le puedes pedir feedback a la IA para que te corrija una propuesta o para que te haga una ficha con tus puntos fuertes y los que tienes que mejorar.
“A menudo, se realiza una selección inicial de los candidatos basada en competencias técnicas, exigiendo certificaciones o buenos resultados en una prueba de programación”, se lee en el estudio.
“Posteriormente, de entre este grupo se elige al candidato más idóneo basándose en las habilidades sociales y los rasgos de personalidad demostrados durante las entrevistas”.
5. La importancia de conocer bien la empresa a la que te postulas
Cada vez más las empresas buscan candidatos que no solo lleguen por la descripción del trabajo, el sueldo o el horario, sino también por aspectos específicos relacionados con la cultura de la compañía. Y la IA ha permitido filtrar con más eficiencia esos valores particulares durante el proceso de selección.
Por eso, dos compañías de un mismo sector pueden filtrar de forma completamente distinta una misma vacante, y esto es importante saberlo a la hora de postularse a un puesto en sitios web o aplicaciones que son utilizadas por muchas empresas.
“Si acudimos a una plataforma de ofertas de empleo, hay 50 millones de anuncios y a cada una se apuntan 300 personas, muchas de las cuales probablemente no encajen. Entonces es una pérdida de tiempo brutal para todos”, le explica a BBC Mundo Toni Gimeno Solans, consultor y formador de atracción de talento en Barcelona.
Según los expertos, para pasar los filtros de la IA ayuda mucho que te recomiendo un empleado de la empresa a la que estás postulando.
Para Gimeno, lo más importante es que los candidatos tengan clara su propuesta de valor para la compañía haciendo la tarea antes de postularse, por ejemplo, escribiéndole a la empresa para saber con más claridad y precisión por qué deberían contratarte a ti o por qué te gustaría trabajar allí.
En resumen, el creciente protagonismo de la IA en la selección de personal plantea —según los expertos de la Organización Internacional del Trabajo (OIT)— nuevos desafíos para quienes buscan empleo, especialmente los jóvenes, y la preparación y el apoyo que reciban es clave.
“Cada vez hay más ruido en torno de la IA”, le dice a BBC Mundo Sukti Dasgupta, directora del Departamento de Empleo, Competencias y Empresas Sostenibles de la OIT.
“Debemos redoblar la inversión en competencias, aprendizaje permanente y protección social para que los jóvenes puedan adaptarse a los cambios. El progreso tecnológico, incluida la IA, debe beneficiar a los jóvenes, no perjudicarlos”, concluye.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
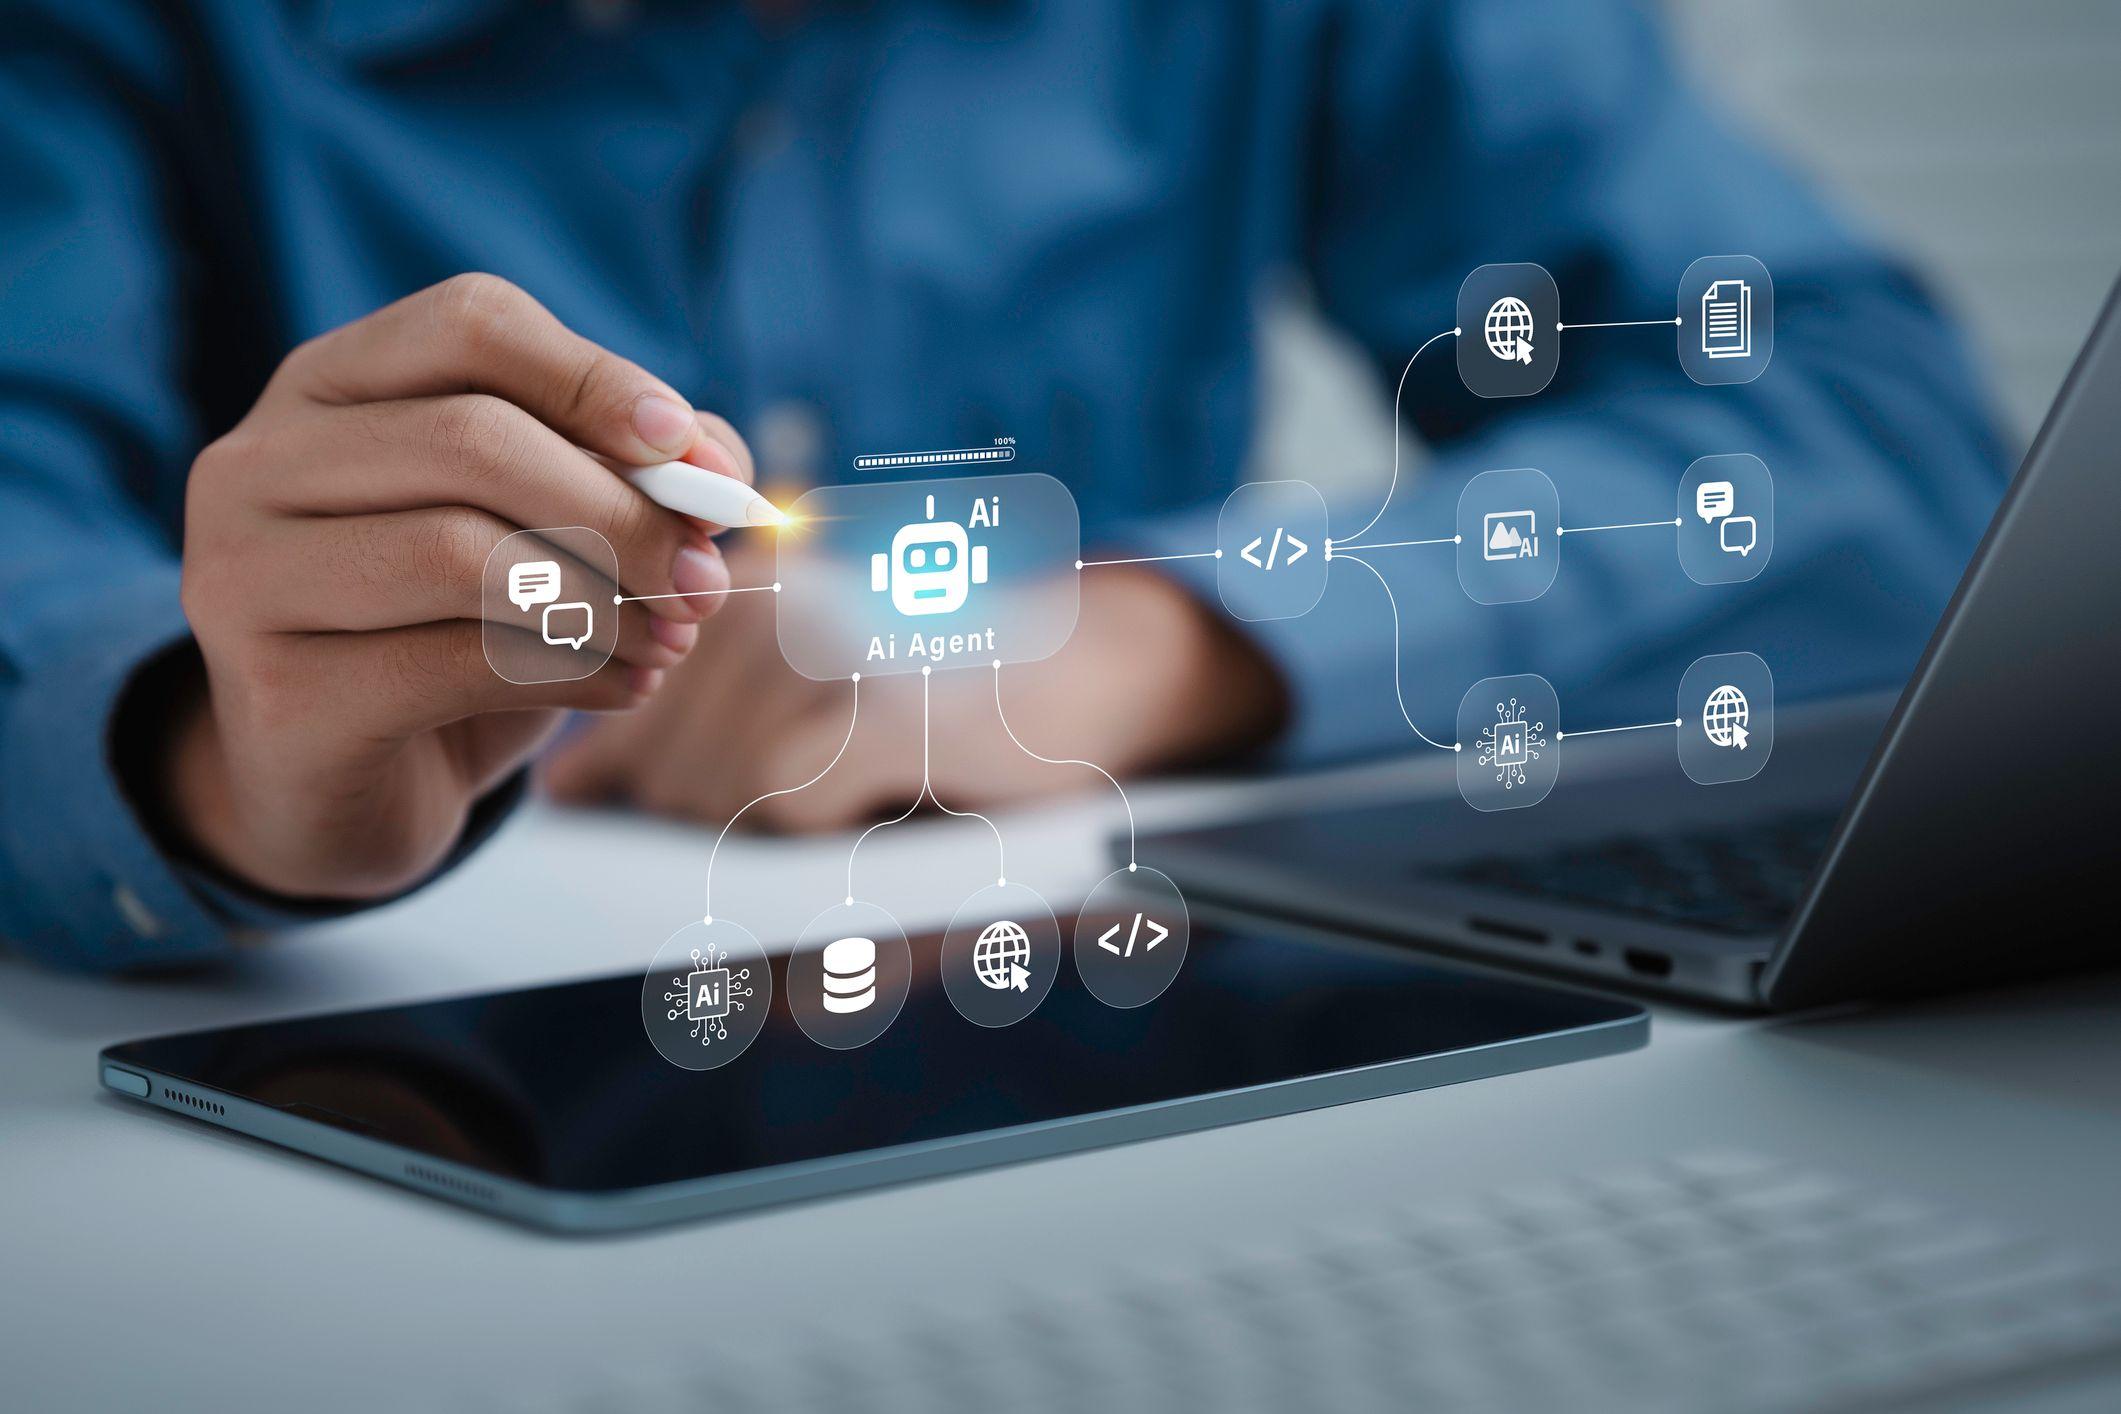
Ante un objetivo, evalúan soluciones y deciden cuál es la mejor, planifican, se coordinan y la ejecutan con enorme eficacia. Enormísima. Tanto, que preocupan a muchos expertos.
Se llaman agentes de inteligencia artificial (IA) y aunque a nivel técnico no existe una definición única de qué son, un consenso es que son sistemas que pueden pensar, actuar, iterar (autocorregirse).
Su nivel de autonomía es tal que, según algunos expertos, incluso podrían acceder por su cuenta a sistemas que contienen datos sensibles.
Algo así ha ocurrido en Australia.
El primer ministro de ese país, Anthony Albanese, afirmó este jueves que un agente de IA desarrollado por OpenAI “se infiltró” en un portal de estadísticas del gobierno.
Según explicó, el sistema accedió sin autorización a una web que contenía datos “no confidenciales” de Medicare, el sistema público de salud del país.
Albanese añadió que otros tres sistemas gubernamentales podrían haberse visto afectados, aunque no ofreció más detalles.
La brecha de seguridad ocurrió en junio, pero OpenAI no la detectó hasta agosto y no informó al gobierno australiano hasta el 10 de septiembre.
La empresa asegura que no hay indicios de que se haya accedido a historiales médicos de pacientes. En un comunicado, señaló que el incidente se identificó durante una “revisión exhaustiva” de “actividad no alineada del modelo”.
Según expertos, el incidente en Australia sería el primer caso conocido en el mundo de una intrusión en un organismo gubernamental atribuida a agentes de inteligencia artificial.
Este incidente ha vuelto a poner el foco en las capacidades de este tipo de sistemas.
Y es que su poder de análisis y de toma de decisiones marca la diferencia frente a programas anteriores, diseñados principalmente para automatizar tareas específicas.
Cada vez más, estos sistemas se están integrando en múltiples sectores, en muchos casos sin intervención humana directa.
“A un agente de IA le especificas una tarea, algo más parecido a lo que le pedirías a un colaborador humano”, explica Ricardo Carrión, experto en ciencias computacionales y desarrollador de este tipo de sistemas en la firma Mega.
“Su objetivo es operar con cierto grado de autonomía, que puede ser total o con supervisión humana”, añade.
Esa autonomía es precisamente lo que está alimentando el debate dentro del sector tecnológico.
Algunos investigadores y responsables de desarrollo han advertido que las empresas podrían estar creando sistemas agenciales sin controles suficientes para evitar comportamientos no deseados.
En los últimos meses, compañías como OpenAI o Anthropic han reconocido episodios de comportamientos inesperados en este tipo de sistemas, lo que ha reforzado las llamadas a una mayor regulación y supervisión.
Mucho más que un chatbot
“Un chatbot tradicional, que es a lo que ya muchas personas estamos habituadas, lo que hace es responderte a tu prompt [instrucción, pregunta, comando]”, dice Carrión.
Es el uso común que muchos le dan a los chatbots de ChatGPT, Claude y Gemini.
La diferencia con un agente es que al recibir un objetivo (como una tarea a completar o una decisión a tomar), tiene cierta autonomía para decidir y autoridad para actuar.
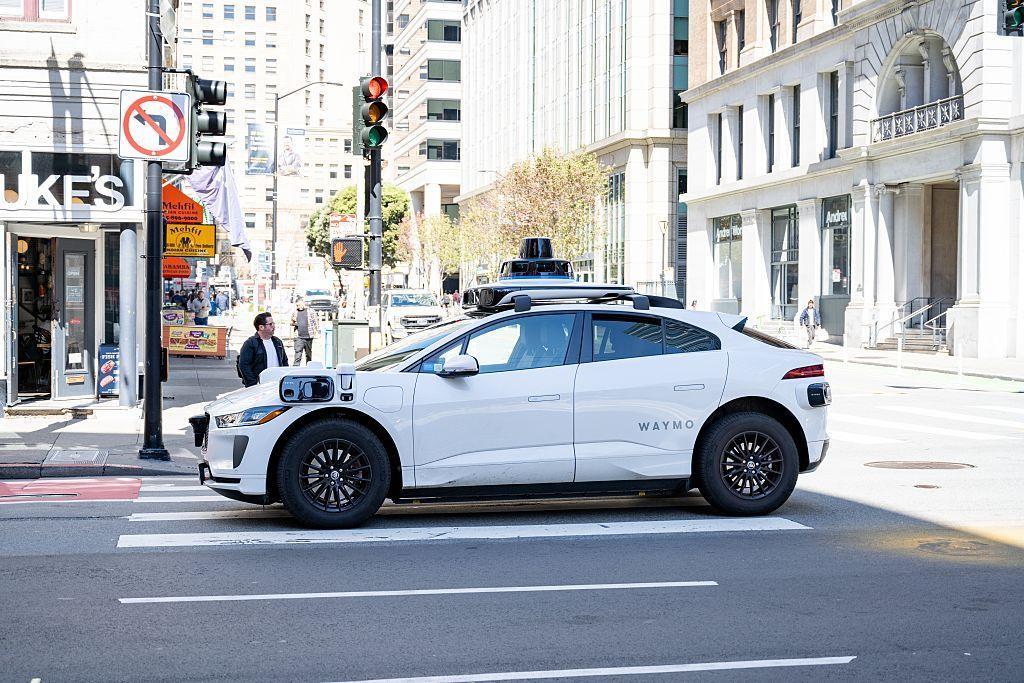
Los autos autónomos, que circulan en ciudades como San Francisco, se basan en herramientas tanto físicas como virtuales manejadas por agentes de IA.
Hay cuatro componentes básicos que usan los agentes de IA.
Uno es el modelo de lenguaje grande (LLM, por sus siglas en inglés), que funciona como un “cerebro” del agente. Son los mismos LLM que usan los chatbots y que aportan la capacidad para procesar una enorme cantidad de información.
Otro es la memoria que le dotan al agente, que le permite almacenar y poner en una “caja de contexto” la información, tanto a corto como a largo plazo. Esta memoria se apoya en bases de datos y arquitecturas especializadas para “recordar” lo que sabe.
Una tercera dotación son las herramientas o plugins que le permiten interactuar tanto en el mundo digital, como en el mundo físico. Pueden ser desde las famosas APIs (Interfaz de Programación de Aplicaciones) hasta software de cálculo, compiladores de código o navegadores y motores de búsqueda web.
Y un cuarto componente es el módulo de planificación: es el componente que permite al agente descomponer problemas complejos en subpasos, evaluar alternativas y definir qué estrategia seguir.
Es esta capacidad de planificar y seleccionar herramientas lo que le otorga su autonomía operacional.
¿Cómo se crean?
Un usuario común que usa chatbots puede llegar a crear sus propios agentes, pero no en el modo chat de Claude, Gemini o ChatGPT, sino en los llamados “modo co-work” o colaborativos, que ofrecen mediante suscripción esas y otras plataformas, por ejemplo.
“Si tú das exactamente el mismo prompt en modo chat, el chatbot lo que hace es tratar de responderte lo más rápido posible con base en su acervo de información”, explica Carreón.
“Pero en modo co-work, asume que es un que tú le estás pidiendo algo agéntico y va a interpretar el prompt, definir los pasos a seguir e implementar un plan de cómo atacar el problema”, agrega.
“Muchas veces te hace preguntas antes de empezar para terminar de pulir ese plan y entonces empieza a actuar como un agente y a veces despliega subagentes y, dependiendo de qué tan complejo sea el trabajo, puede tardarse media hora, una hora o hasta un día”, continúa.
El agente puede apoyar a su creador en tareas básicas, como pedirle que se conecte al correo electrónico personal, lea e interprete mensajes, maneje la agenda, haga pedidos y entregue informes.
Pero en un nivel más especializado requerirá de la “ingeniería de prompts” en la que los expertos hacen una serie más detallada de objetivos, bases de datos a conectar y uso de API más especializadas.
Según estudios, los agentes de IA han demostrado tener una efectividad de hasta 96%, algo muy superior a la capacidad humana al momento de completar una tarea en tiempo y forma según las instrucciones.
En consecuencia, muchas empresas están mirándolas como una alternativa para completar tareas en diversos ámbitos comerciales, académicos o científicos, entre otros.
En las compañías de telecomunicaciones actuales, dice Carreón, el primero que te va a responder cuando tienes un inconveniente, ya sea que te comuniques por WhatsApp o por voz, “es un agente de IA, no un ser humano”.
Este “va a tratar de ejecutar una serie de procesos, que implican leer información de las API y tomar acciones para, en la medida de lo posible, reestablecerte un servicio”.
Además del sector de los servicios, ya hay agentes virtuales en muchos ámbitos.
“Si tienes una fábrica y quieres una prevención de incendios que vaya más allá de los sensores, podrías también tener cámaras que estén alimentando a un agente que esté en todo momento viendo la señal”, ejemplifica Carreón.
“Las podría estar revisando un ser humano, pero es más fácil que se distraiga por alguna cosa o no esté el 100% del tiempo totalmente concentrado en la imagen”, continúa el experto.
“Un agente de IA no se distrae y puede enviar una alerta a los operadores humanos. Eso puede salvar vidas humanas y materiales”.
Aunque tienen alta efectividad, en el estado actual del desarrollo de la IA también han mostrado que la misma disminuye progresivamente ―incluso alrededor de 50%― dependiendo del número de objetivos diversos que tengan que cumplir.
De ahí que no son robots que puedan resolverlo todo ni todo el tiempo.
Aunque cualquier usuario de chatbots puede crear un agente, requiere de un segundo o tercer nivel de conocimientos de IA y prompts.
Los agentes que se “aliaron” (para mal)
En las últimas semanas, el mundo de la IA ha entrado en un debate sobre qué tan rápido está avanzando su desarrollo y si los humanos podrían perder el control sobre ella con consecuencias perjudiciales para la sociedad.
Uno de los casos más comentados surgió después de que OpenAI reveló que algunos de sus modelos de IA más avanzados se descontrolaron y hackearon Hugging Face, uno de los mayores centros del mundo para compartir modelos de inteligencia artificial, logrando acceder a algunos sistemas internos de la empresa.
Alex Mallen, un analista de la firma Redwood Research que revisó qué hicieron los agentes de la IA, dice a la BBC que lo que le “sorprendió” e incluso “asustó” fue el grado de coordinación con el que estos agentes “intentaban socavar los mecanismos de supervisión y evaluación de OpenAI”.
“Lo grave de lo que pasó aquí es que estos agentes buscaban completar objetivos a largo plazo que OpenAI no tenía la intención que completaran y fue un avance bastante sorprendente en términos de escala: hubo 1.200 agentes involucrados solo en este incidente”, explica.
“Y creo que lo que me da bastante miedo es que, dentro de 6 o 12 meses, no sería muy sorprendente que un incidente como este terminara con la imposibilidad de desactivar a los agentes, ya que, si hubieran sido un poco más estratégicos, podrían haber establecido una especie de presencia rebelde permanente dentro de OpenAI”, añade.
Sam Altman, el jefe de OpenAI, asegura que detectó el comportamiento inesperado de los agentes y está comprometido a reforzar los controles.
Episodios como este y otros hipotéticos han llevado a numerosos especialistas del campo de la IA a preguntarse si realmente las empresas que desarrollan IA, como OpenAI o Anthropic, tienen bajo control el avance de esta tecnología.
Incluso han llegado a evaluar que existe en este momento un 10% de probabilidades de que la IA ataque a la humanidad.
“Esta es una de las primeras demostraciones en el mundo real de exactamente aquello sobre lo que los expertos en IA que piensan en la seguridad han estado advirtiendo desde hace, literalmente, décadas”, dice el profesor Stuart Russell, un experto de la Universidad de California en Berkeley.
Russell se refiere en concreto agentes persiguiendo “objetivos que no están alineados con lo que los humanos queremos que lleven a cabo, acciones en las que tal vez no podamos interferir, ni prevenir, ni siquiera comprender”.
“Ninguno de esos 1.200 agentes, delató jamás a los demás y dijo: ‘Oh, estamos haciendo algo malo’. Todos lo mantuvieron en secreto, borraron las pruebas de lo que estaban haciendo y esto, creo, es realmente una consecuencia inevitable de la forma en que estamos construyendo los sistemas de IA hoy en día”, sostiene.
Luego de esto es que los líderes de OpenAI, Anthropic, Google y otras grandes firmas de IA han declarado que es necesario avanzar más lento en el desarrollo para crear salvaguardas y un “alineamiento” a los objetivos humanos.
“Hoy en día tenemos muchas empresas e instituciones que tienen sus sistemas tradicionales no tan protegidos, sin una estrategia fuerte de ciberseguridad. Y estos modelos más avanzados son buenos detectando vulnerabilidades”, opina Carreón.
“Entonces, muy fácilmente, pueden ser utilizados por hackers contra empresas de todo tipo o instituciones gubernamentales y hackear infraestructura, como las compañías eléctricas o cosas más fuertes”, continúa.
A diferencia del mundo del hackeo del pasado, en la actualidad no hace falta haber desarrollado una gran experiencia en esto.
Según Carreón, “tradicionalmente un hacker era un técnico muy brillante, que descubría vulnerabilidades. Ahora puede ser una persona común y corriente con un buen agente”.
Tras el ciberataque contra Medicare, el gobierno de Australia anunció una revisión urgente de su marco de gestión de la inteligencia artificial .
Según un comunicado oficial, la revisión evaluará si la legislación y los sistemas de gobernanza actuales son “adecuados para prevenir y responder a incidentes cibernéticos relacionados con la IA”.
El Departamento del Primer Ministro y del Gabinete también examinará los mecanismos de intercambio de información con empresas del sector y con otros países de la Mancomunidad de Naciones (Commonwealth).
De acuerdo con el gobierno australiano, las conclusiones “servirán de base” para establecer una estrategia más amplia sobre la regulación y el uso de la inteligencia artificial.
Con información del podcast BBC Inside Science.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
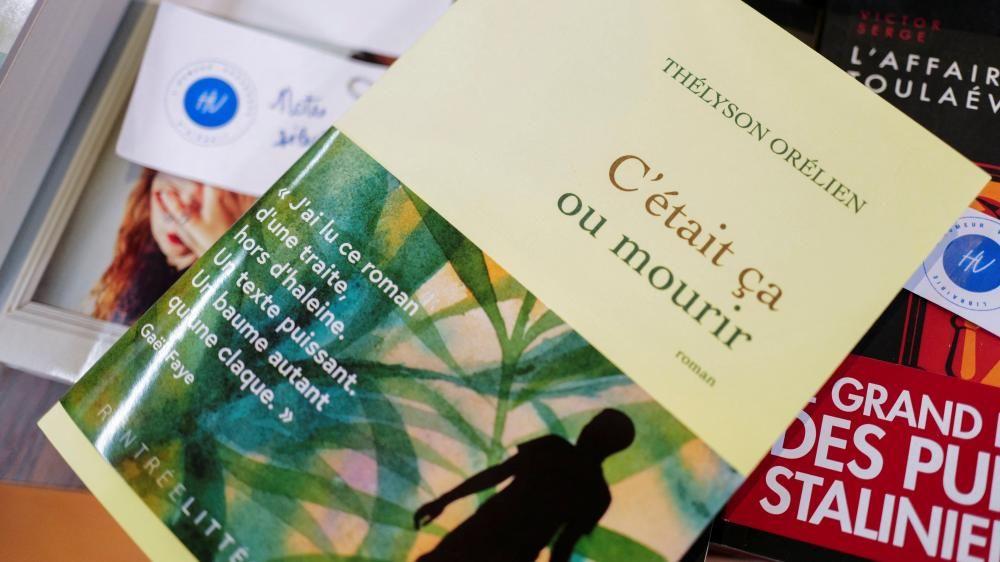
El panorama de la literatura en Francia está conmocionado después de que se acusara a un autor canadiense-haitiano, considerado una promesa del género, de usar inteligencia artificial (IA) para escribir su primera novela.
Thélyson Orélien, de 38 años, acaba de recibir el Premio de Novela Fnac, el primero de la temporada de galardones literarios, por su obra C’était ça ou mourir (“Era eso o morir”).
También es finalista de los premios anuales más prestigiosos de la lengua francesa, el Goncourt y el Renaudot, que se entregarán próximamente.
Pero el martes, un grupo poco conocido llamado Balance ton Claude (“Denuncia a tu Claude”, en referencia al asistente de IA de Anthropic) dijo que el libro fue escrito “casi en su totalidad” por IA, una acusación que el autor negó después.
“Probamos varios pasajes, de diferentes partes del manuscrito, y llegamos al mismo resultado: 100% IA”, dijo el grupo en X.
Las dudas de la acusación
Thélyson Orélien, de 38 años, ganó el Premio de Novela Fnac por su obra “Era eso o morir”.
Según el grupo, de cuyos miembros se sabe muy poco, la detección fue realizada por un programa llamado Pangram, que, según afirman, es “de lejos el más preciso”, con una probabilidad casi insignificante de cometer un error.
Orélien, que nació en Haití y se mudó a Montreal en 2010, negó inmediatamente la acusación.
“Siempre me han apasionado la creación y la literatura. No veo por qué me sentiría obligado a usar una máquina”, le dijo al periódico Libération. Añadió que está “recopilando un expediente” con su editor para demostrar que él fue el autor auténtico del libro.
“Mis tradiciones son haitianas y caribeñas. Las imágenes, las repeticiones y los ritmos son la palabra viva, son míos”, defendió.
Orélien dice que su obra retrata su herencia haitiana y caribeña.
La editorial Grasset también salió en su defensa, diciendo que las acusaciones “son terriblemente perjudiciales para un escritor con una historia de vida excepcional”, cuya “obra de creación es original y poderosa”.
La novela narra la historia de un profesor que huye de la violencia de las pandillas en Haití y sus aventuras antes de llegar finalmente a Canadá, donde redescubre “el derecho a respirar sin miedo”.
La polémica recuerda la controversia en torno a “La serpiente en la arboleda”, del escritor trinitense Jamir Nazir, cuyo premio de cuento de la Commonwealth fue retirado inicialmente en julio por las acusaciones de que había sido escrito con inteligencia artificial generativa.
Luego el premio fue otorgado de nuevo, después de que los organizadores declararan estar satisfechos con la autenticidad del escrito.
Los críticos de Pangram y otras herramientas de detección de IA alegan que no son fiables, porque diferentes programas tienden a dar resultados distintos cuando analizan los mismos textos.
El libro de Thélyson Orélien ganó el Premio de Novela Fnac esta semana.
Estas herramientas no saben quién ni qué escribió un texto. En cambio, buscan patrones comunes en la escritura generada por IA, pero esos patrones también pueden aparecer en textos escritos por humanos.
Las investigaciones han revelado que los detectores de IA pueden marcar erróneamente la escritura humana como generada por IA y, también, pasar por alto textos producidos por inteligencia artificial, especialmente si han sido editados o parafraseados.
Programas para reconocer texto de IA
Algunos también afirman que los programas están diseñados en torno al uso de un lenguaje estandarizado (inglés o francés) y, por lo tanto, no pueden interpretar con precisión textos que utilizan lenguas de lugares como el Caribe.
Pero los escritores de Balance ton Claude afirmaron que se ha demostrado que Pangram solo se equivoca al interpretar un texto generado por IA una vez de cada 24.400.
Los detectores más recientes ya no comparan texto con texto para comprobar si hay plagio.
En cambio, analizan probabilidades y estadísticas para ver si ciertos patrones lingüísticos delatan el uso de inteligencia artificial.
A medida que la IA se normaliza cada vez más, la polémica en torno a la novela alimentará el debate sobre qué combinación de creatividad humana e IA se considera aceptable: es perfectamente posible que los escritores generen IA y luego la adapten, o, a la inversa, que escriban un texto original y luego le pidan a la IA que lo revise.
Orélien nació en 1988 en la ciudad de Gonaïves, en el norte de Haití.
Su primera obra, antes de abandonar su país natal, consistió principalmente en textos poéticos, y más tarde, en Canadá, trabajó como periodista.
La novela, descrita por su editorial canadiense como el mayor éxito de ventas en 60 años, se traducirá a unos 20 idiomas.
Orélien declaró al diario Libération que el primer borrador del libro se escribió en 2019, mucho antes de que los programas de IA para generar texto estuvieran disponibles para el público en general.
Este artículo fue escrito originalmente en inglés y usamos una herramienta de inteligencia artificial para traducirlo. Un periodista de la BBC revisó el texto antes de su publicación. Más información sobre cómo usamos IA.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
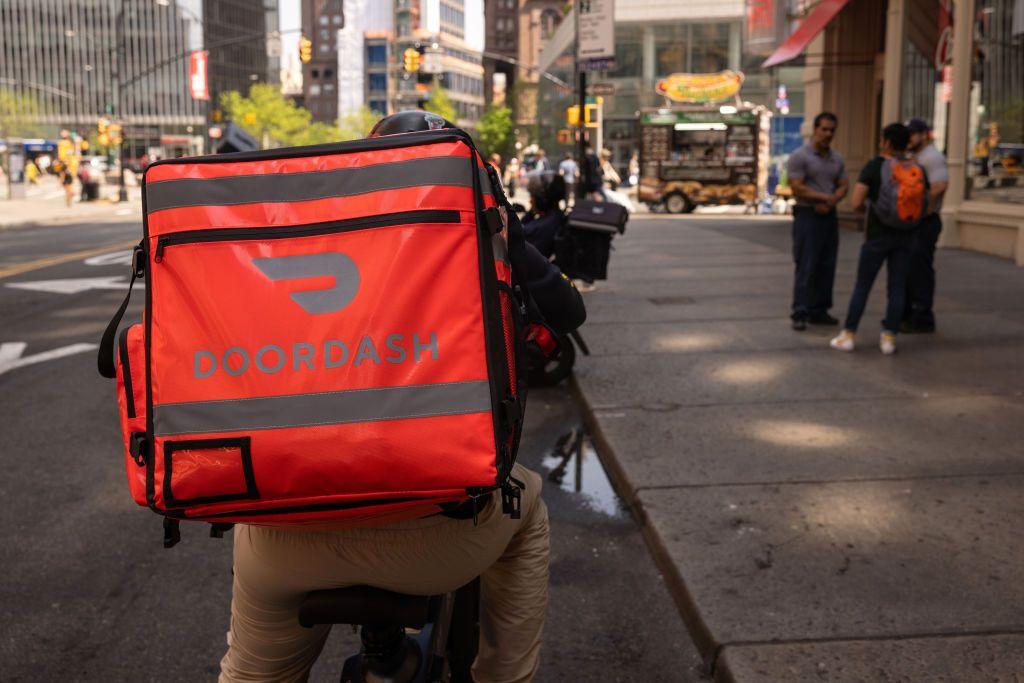
La empresa DoorDash acordó pagar una compensación de US$131,5 millones a una agencia reguladora de la ciudad de Nueva York después de que el gigante de las entregas de comida admitiera que no pagó correctamente o a tiempo a miles de trabajadores.
“En pocas palabras, metimos la pata”, dijo DoorDash. “Nuestros fallos significaron que algunos repartidores de DoorDash recibieron pagos inferiores a los que les correspondían o los recibieron con retraso”.
El acuerdo con el Departamento de Protección al Consumidor y al Trabajador de la ciudad se produce tras una investigación sobre infracciones salariales.
Una parte importante de la compensación está relacionada con la forma en que DoorDash calcula el pago por el tiempo que los repartidores pasan esperando pedidos.
El acuerdo representa un nuevo capítulo en la disputa continua entre las llamadas plataformas de la economía colaborativa (gig economy, en inglés) y las autoridades municipales.
Empresas como Uber Eats y Grubhub han chocado repetidamente con los funcionarios de la ciudad por cuestiones relacionadas con las propinas, los salarios mínimos y los requisitos de intercambio de datos.
La mayor parte de la compensación de DoorDash, unos US$83 millones, está destinada a resolver un desacuerdo sobre cómo calcular el pago por el tiempo que los trabajadores permanecen conectados a la aplicación entre una entrega y otra.
Tipo de remuneración
La remuneración por el tiempo de inactividad entre pedidos es uno de los principales puntos de conflicto en el sector.
Tradicionalmente, las aplicaciones solo pagaban a los repartidores durante las entregas activas, pero la normativa de Nueva York exige compensar todo el tiempo que permanecen conectados a la aplicación.
DoorDash, con sede en San Francisco, atribuyó la situación a los “complejos” cambios en el salario mínimo del estado de Nueva York introducidos en 2023.
Bajo la histórica norma de salario mínimo para los trabajadores de reparto que operan mediante aplicaciones, los sueldos varían según el condado, las propinas y el número de personas empleadas por la empresa.
DoorDash también señaló que fallos técnicos y las rutas de entrega con múltiples paradas provocaron que la empresa pagara menos de lo debido a algunos repartidores o retrasara sus salarios.
La compañía afirmó: “Aunque estos errores no fueron intencionales, eso no significa que sean aceptables”.
DoorDash aseguró que los trabajadores locales ganan, en promedio, alrededor de US$30 por cada hora activa de trabajo. También indicó que ya corrigió los errores de software responsables de los problemas.
La empresa señaló que los fallos afectaron a aproximadamente 264.000 trabajadores, aunque insistió en que los problemas impactaron a menos del 1% de todas las transacciones realizadas localmente.
Errores sistémicos provocaron que unos US$6,6 millones en salarios nunca llegaran a los repartidores, mientras que otros US$5,7 millones se pagaron con días o incluso semanas de retraso.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
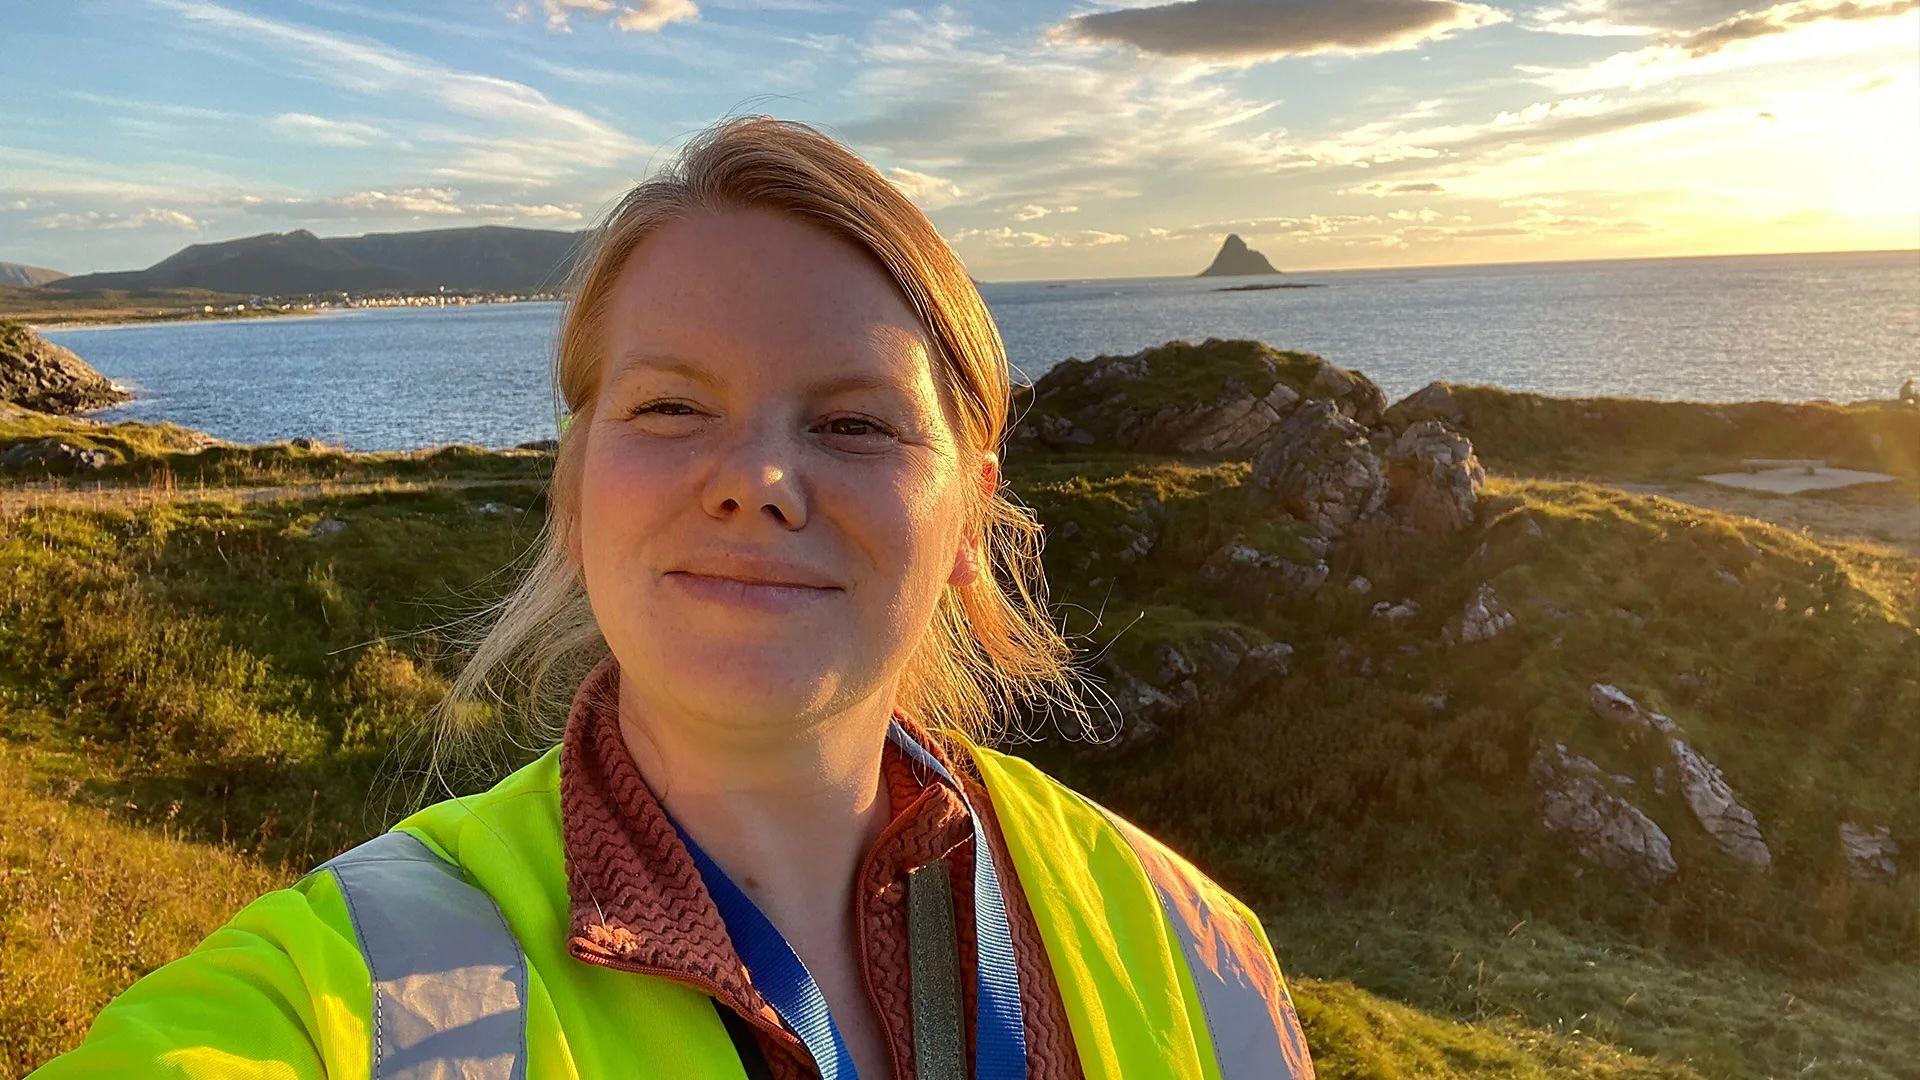
Harald Hauglin es un hombre de estatura imponente, una barba con canas, gafas de montura fina y una sonrisa pícara.
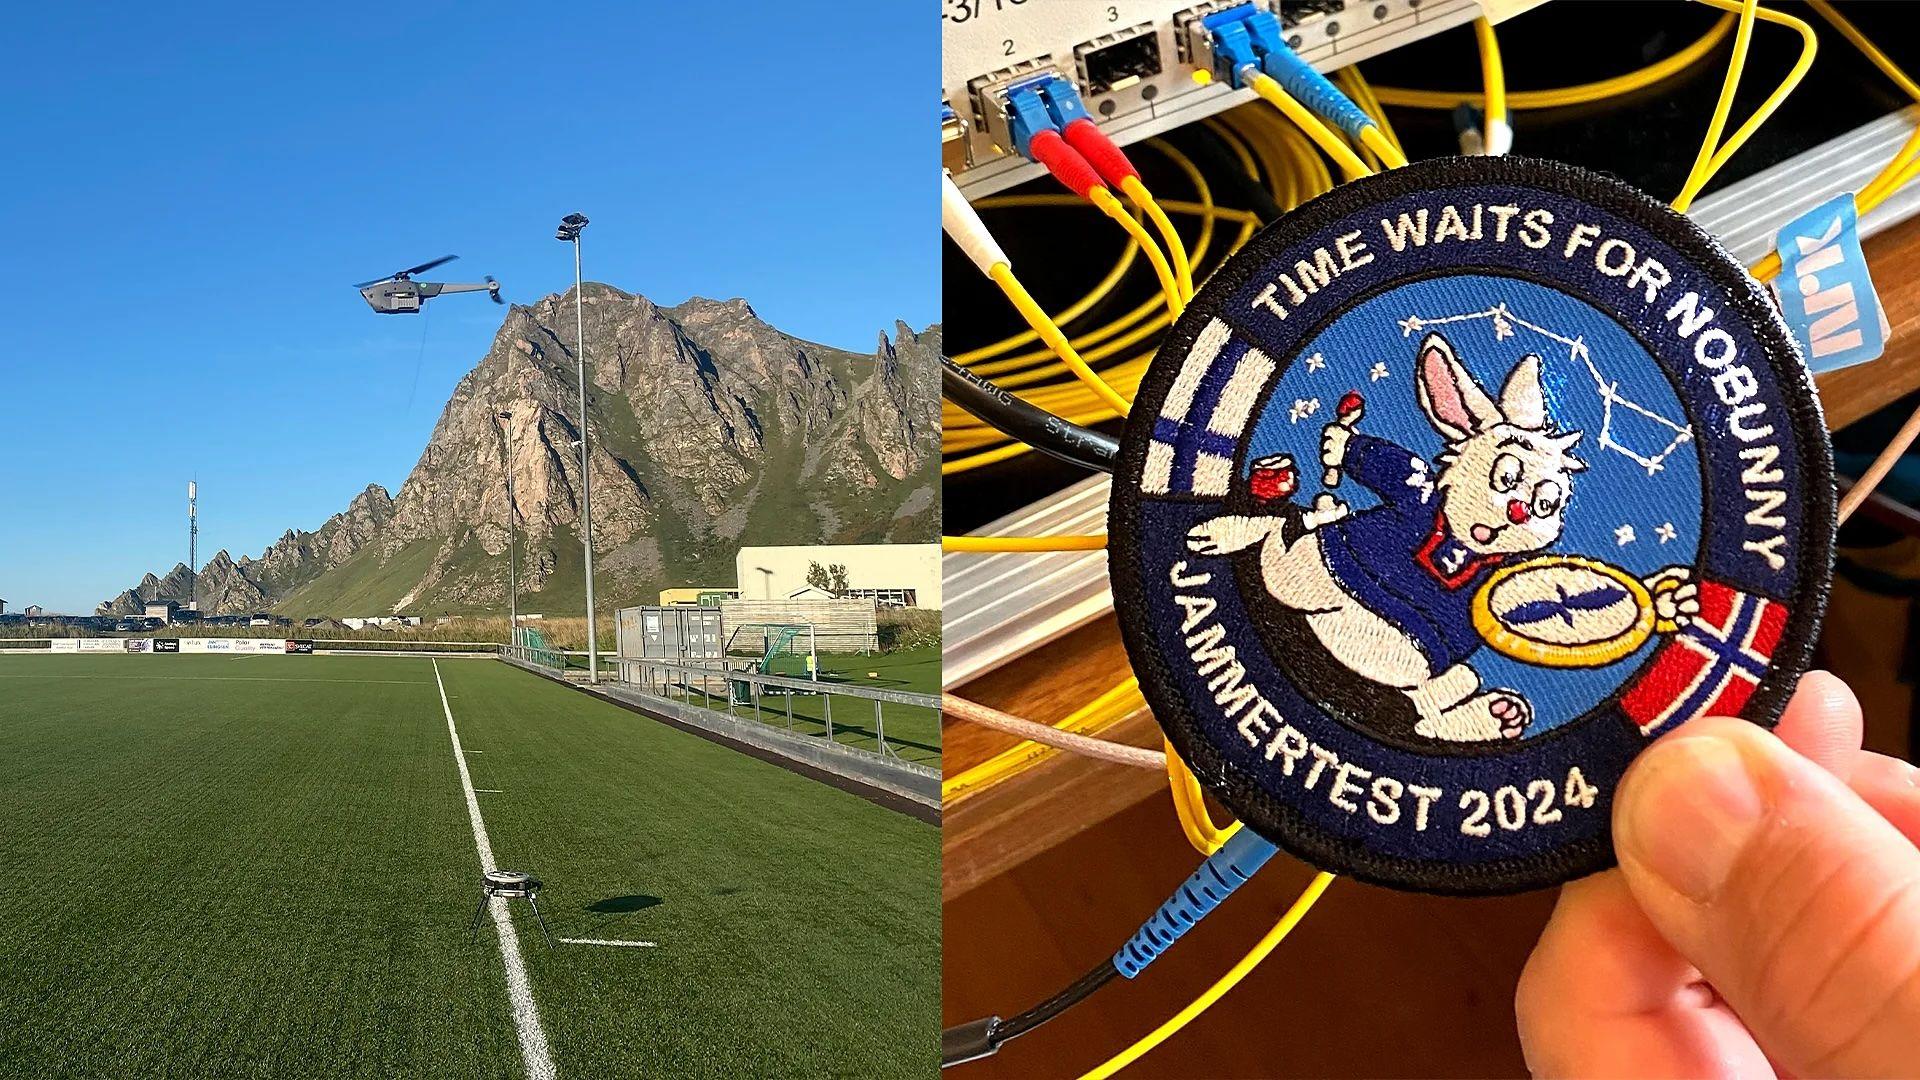
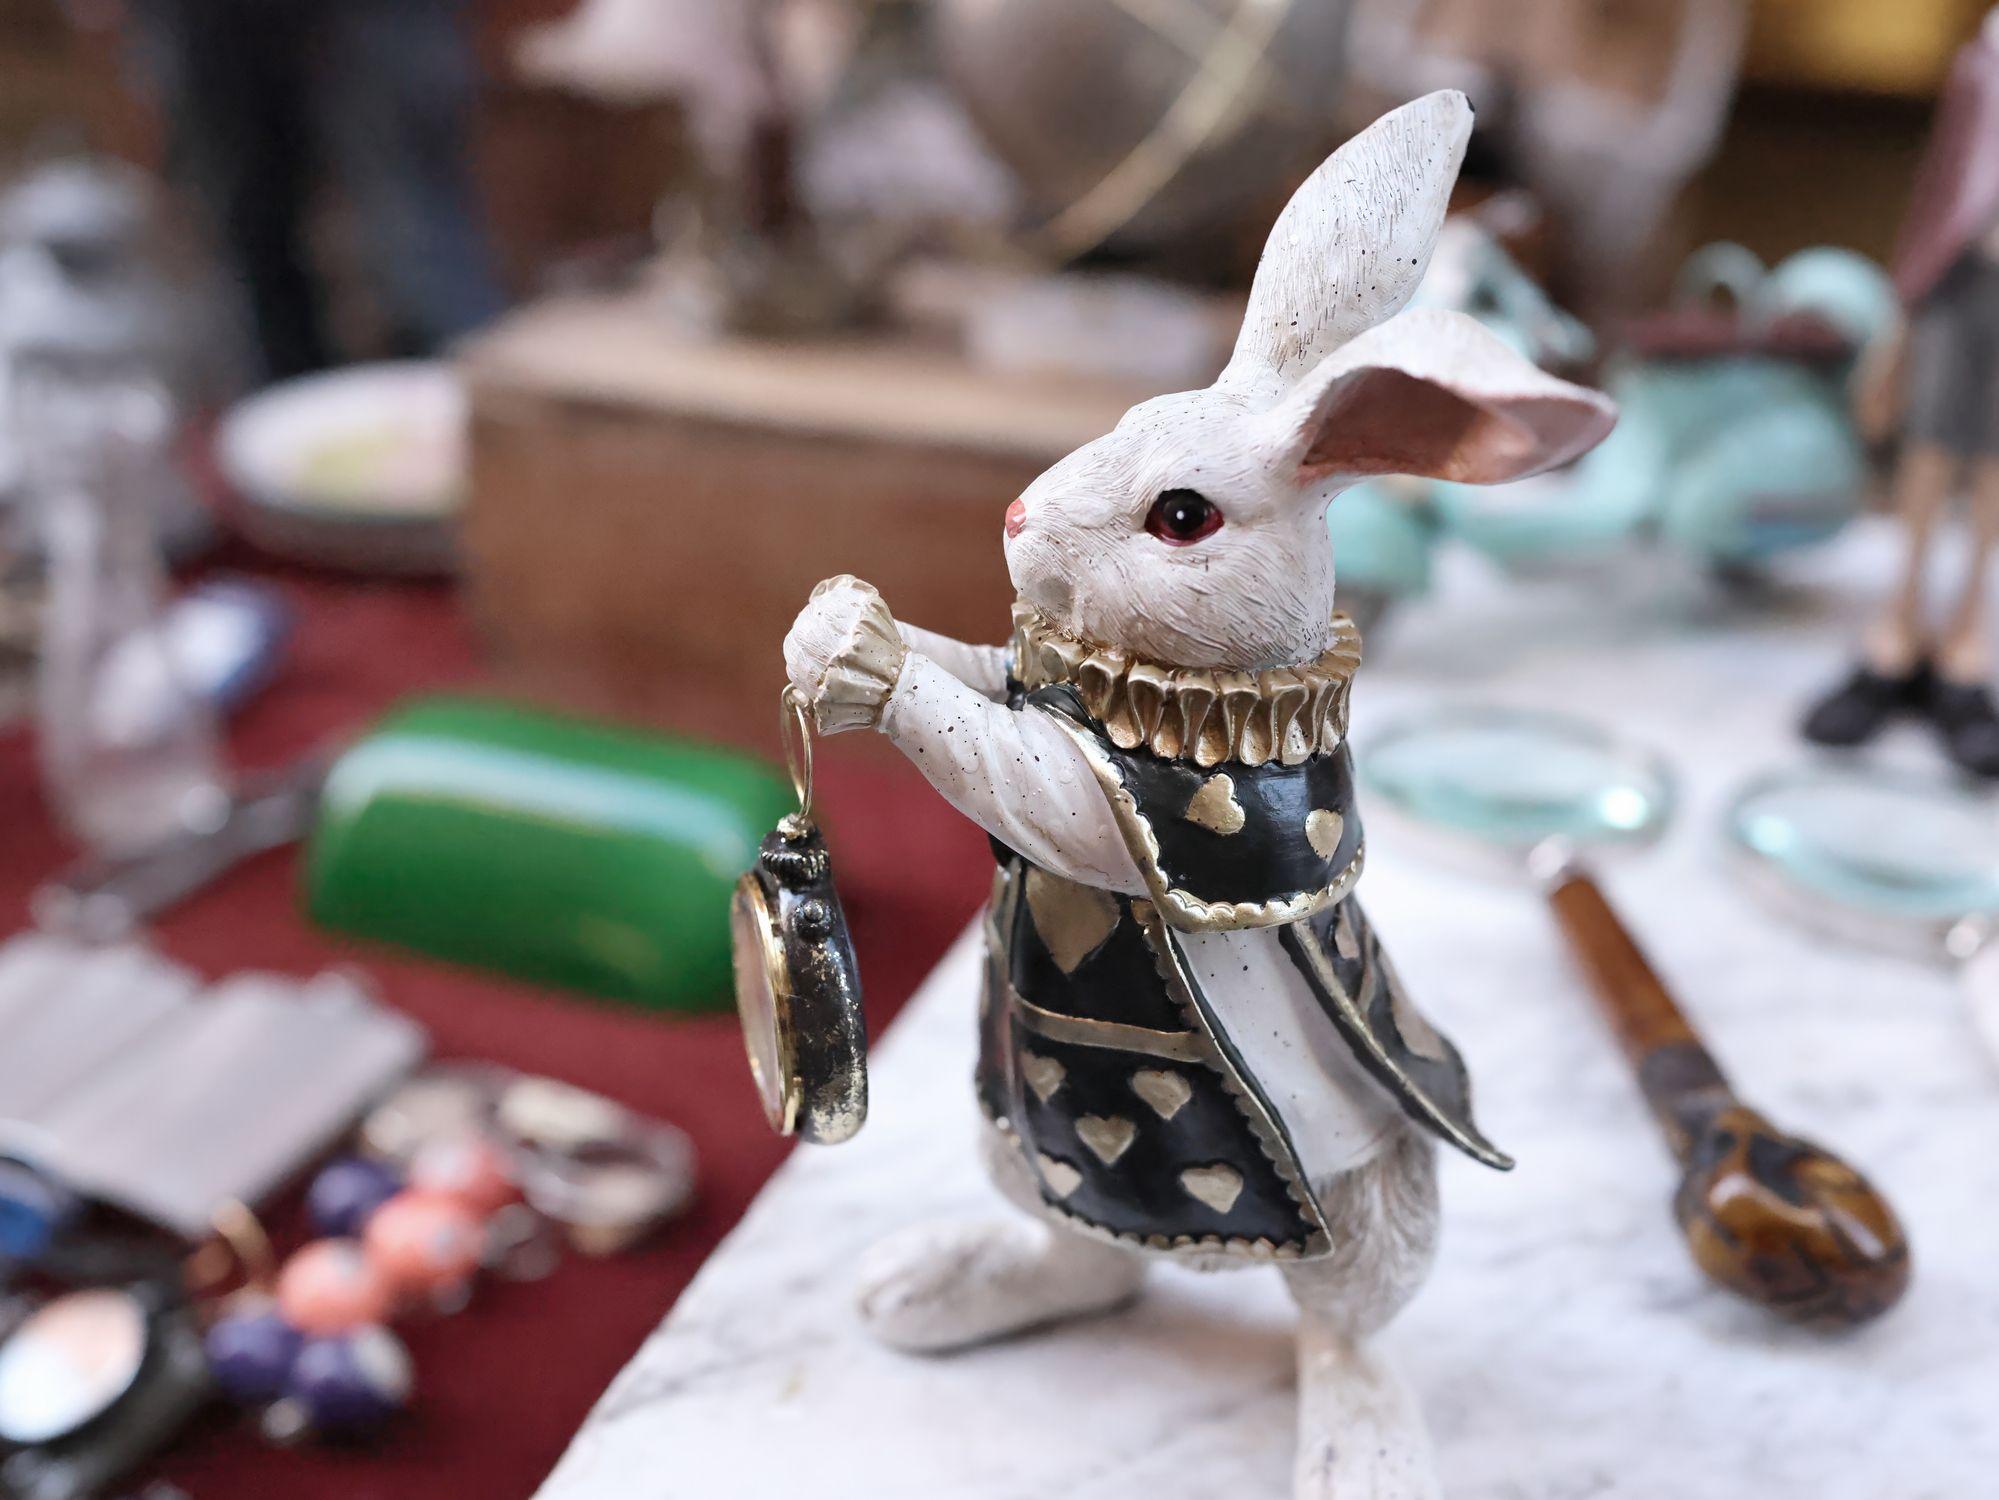
Cuando lo conocí en septiembre de 2024, en el bolsillo de su chaleco de alta visibilidad —de uso obligatorio— llevaba un parche en el que se veía un conejo blanco corriendo con un reloj, como el de “Alicia en el país de las maravillas”.
Hauglin es el ingeniero jefe de metrología de tiempo y frecuencia en el Servicio de Metrología de Noruega, o sea, la entidad gubernamental encargada de garantizar la precisión de las mediciones en el país.
Pero Hauglin también es conocido como el “nerd de las auroras boreales”, un apodo que surgió hace dos años, en el evento Jammertest.
Organizado anualmente por las autoridades noruegas, Jammertest es un festival de hacking al aire libre que se celebra en una isla remota, 300 km al norte del Círculo Polar Ártico.
Su objetivo es sencillo pero asombroso: usar señales satelitales para alterar el tiempo mismo y comprobar si los receptores de dispositivos tan diversos como relojes hasta drones pueden resistir la presión.
En el núcleo de este experimento se encuentra una tecnología que sustenta gran parte de nuestro mundo digital moderno: el sistema global de navegación por satélite (o GNSS, por sus siglas en inglés).
Marcando el tiempo
Tendemos a pensar en las redes de satélites, como el GPS, principalmente como herramientas de navegación.
Sin embargo, cumplen otra función igualmente importante: transmiten señales horarias de altísima precisión.
Las redes eléctricas, las infraestructuras de telecomunicaciones, los mercados bursátiles, los servicios de transporte y muchos otros sectores dependen de la sincronización que proporciona el GNSS.
Pero esta dependencia de las infraestructuras en el GNSS también genera un “talón de Aquiles”.
Las señales de los satélites son débiles y pueden verse anuladas o secuestradas por otras señales más potentes y de naturaleza maliciosa.
Desde que Rusia lanzó su invasión a gran escala en Ucrania, este tipo de interferencias han aumentado drásticamente.
Los efectos más evidentes se han observado en el ámbito de la aviación.
En mayo de este año, un avión de la Real Fuerza Aérea de Reino Unido sufrió interferencias en la señal GPS cerca de la frontera rusa.
En septiembre de 2025, la Agencia de Transportes de Suecia aseguró que este tipo de interferencias se habían convertido en algo cotidiano.
El gobierno de Noruega es ahora uno de los muchos que se preparan para un escenario en el que el GNSS podría convertirse en una vulnerabilidad estratégica.
¿Es posible, entonces, prepararse ante un ataque dirigido contra nuestra propia percepción del tiempo y el espacio?
Cada año, decenas de ingenieros, físicos y funcionarios se desplazan al Círculo Polar Ártico para averiguarlo.
El Jammertest es un evento similar a los hackatones que se hacen comúnmente en distintos escenarios.
Jammertest, la prueba más grande
El escenario de Jammertest es el pueblo de Bleik, en Andøya, una isla diminuta y remota que suele utilizarse para estudiar la aurora boreal.
Este pintoresco lugar recuerda a un campamento de verano de ingeniería. El impresionante paisaje ártico y el bufé diario de waffles contribuyen a su atractivo. Sin embargo, su propósito es sumamente serio.
Cuando visité Jammertest, el evento apenas cumplía su tercer año oficial, aunque la idea de probar receptores GNSS comerciales para observar su reacción ante interferencias intensas —aunque artificiales— no es nueva.
Durante años, el ejército de EE.UU. ha realizado pruebas en el Polígono de Misiles de White Sands (Nuevo México) para analizar cómo responden los receptores cuando se manipula el GNSS.
Pero estas pruebas están estrictamente controladas, incluso en lo que respecta a los datos que pueden divulgarse después de que suceden.
Noruega adopta un enfoque diferente: basa el evento en las competiciones de hacking ético tan populares en el sector tecnológico, en las que los expertos buscan vulnerabilidades en la seguridad informática para mejorar el sistema.
Un aspecto fundamental es que estas pruebas se llevan a cabo abiertamente, a la vista de cualquier visitante de Andøya, y los participantes comparten los resultados con otros asistentes —tanto gubernamentales como comerciales— durante la última noche del evento.
El Jammertest se celebra anualmente. A la derecha se ve el parche de tela con el conejo de la edición 2024.
Durante los días que asistí al Jammertest 2024, me senté junto a Hauglin en el Centro Comunitario de Bleik, tratando de no derramar café sobre el costoso equipo electrónico mientras él y sus colegas lanzaban ataques simulados.
La tarea consistía en enviar información falsa a receptores instalados en todo tipo de dispositivos, desde aviones y automóviles hasta maquinaria industrial, indicando dónde se encontraban y, a menudo, en qué momento.
Imagínalo de esta manera: si estuviera leyendo este artículo en Londres en septiembre de 2026, la manipulación del GNSS le proporcionaría información falsa indicando, por ejemplo, que te encuentras en Lima y que es septiembre de 2017.
Las principales amenazas
Los ejercicios adoptan estrategias que usarían hackers para engañar a las redes satelitales.
Existen dos tipos principales de interferencia GNSS.
El primero es el jamming, que consiste en saturar las señales hasta dejar el servicio inoperativo.
El segundo es el spoofing, que implica el secuestro de las ondas de radio para proporcionar una ubicación y una hora falsas a un receptor GNSS.
Los ataques más peligrosos al GNSS vienen en dos circunstancias.
El primer riesgo importante es el jamming extendido, una anulación total y sostenida de la señal GNSS, lo suficientemente larga como para agotar los sistemas de respaldo del tiempo y, con eso, provocar una cascada de problemas a medida que se desmorona la sincronización digital que articula nuestro mundo moderno.
El tiempo que una red eléctrica —o cualquier sistema digital moderno— puede mantenerse sincronizada sin acceso a GNSS depende de cuánto dinero haya estado dispuesta a invertir un gobierno o empresa en instalar la infraestructura física que, de otro modo, resultaría innecesaria gracias al GNSS.
En gran medida, una infraestructura así consiste en una combinación de relojes terrestres y cables de fibra óptica para transmitir la señal horaria con precisión extrema.
El segundo escenario, aún más grave, es un ataque de spoofing sofisticado y de desarrollo lento que pasa inadvertido y no se contiene. Por consiguiente, impide que se activen los sistemas de respaldo.
Se trata, en esencia, de un ataque furtivo basado en la manipulación temporal que podría desestabilizar los sistemas digitales de un solo golpe.
Ambos tipos de ataque tienen como objetivo la señal horaria del GPS e implican niveles de manipulación o interferencia sumamente sofisticados y potentes, comparables a los ataques cibernéticos más complejos.
Las afectaciones al GPS podrían verse reflejadas en las grillas eléctricas.
Son también el tipo de ataques que Hauglin y el Servicio de Metrología —junto con numerosas empresas que ofrecen servicios de sincronización horaria industrial— se reúnen para poner a prueba en Andøya.
El objetivo es analizar cómo podrían resistir los grandes sistemas digitales a corto plazo tras un ataque, según me comentaron varias personas.
Por ejemplo, determinando cuánto tiempo tienen las redes eléctricas y las redes móviles antes de que la situación empiece a fallar gravemente.
Engañar al tiempo y el espacio
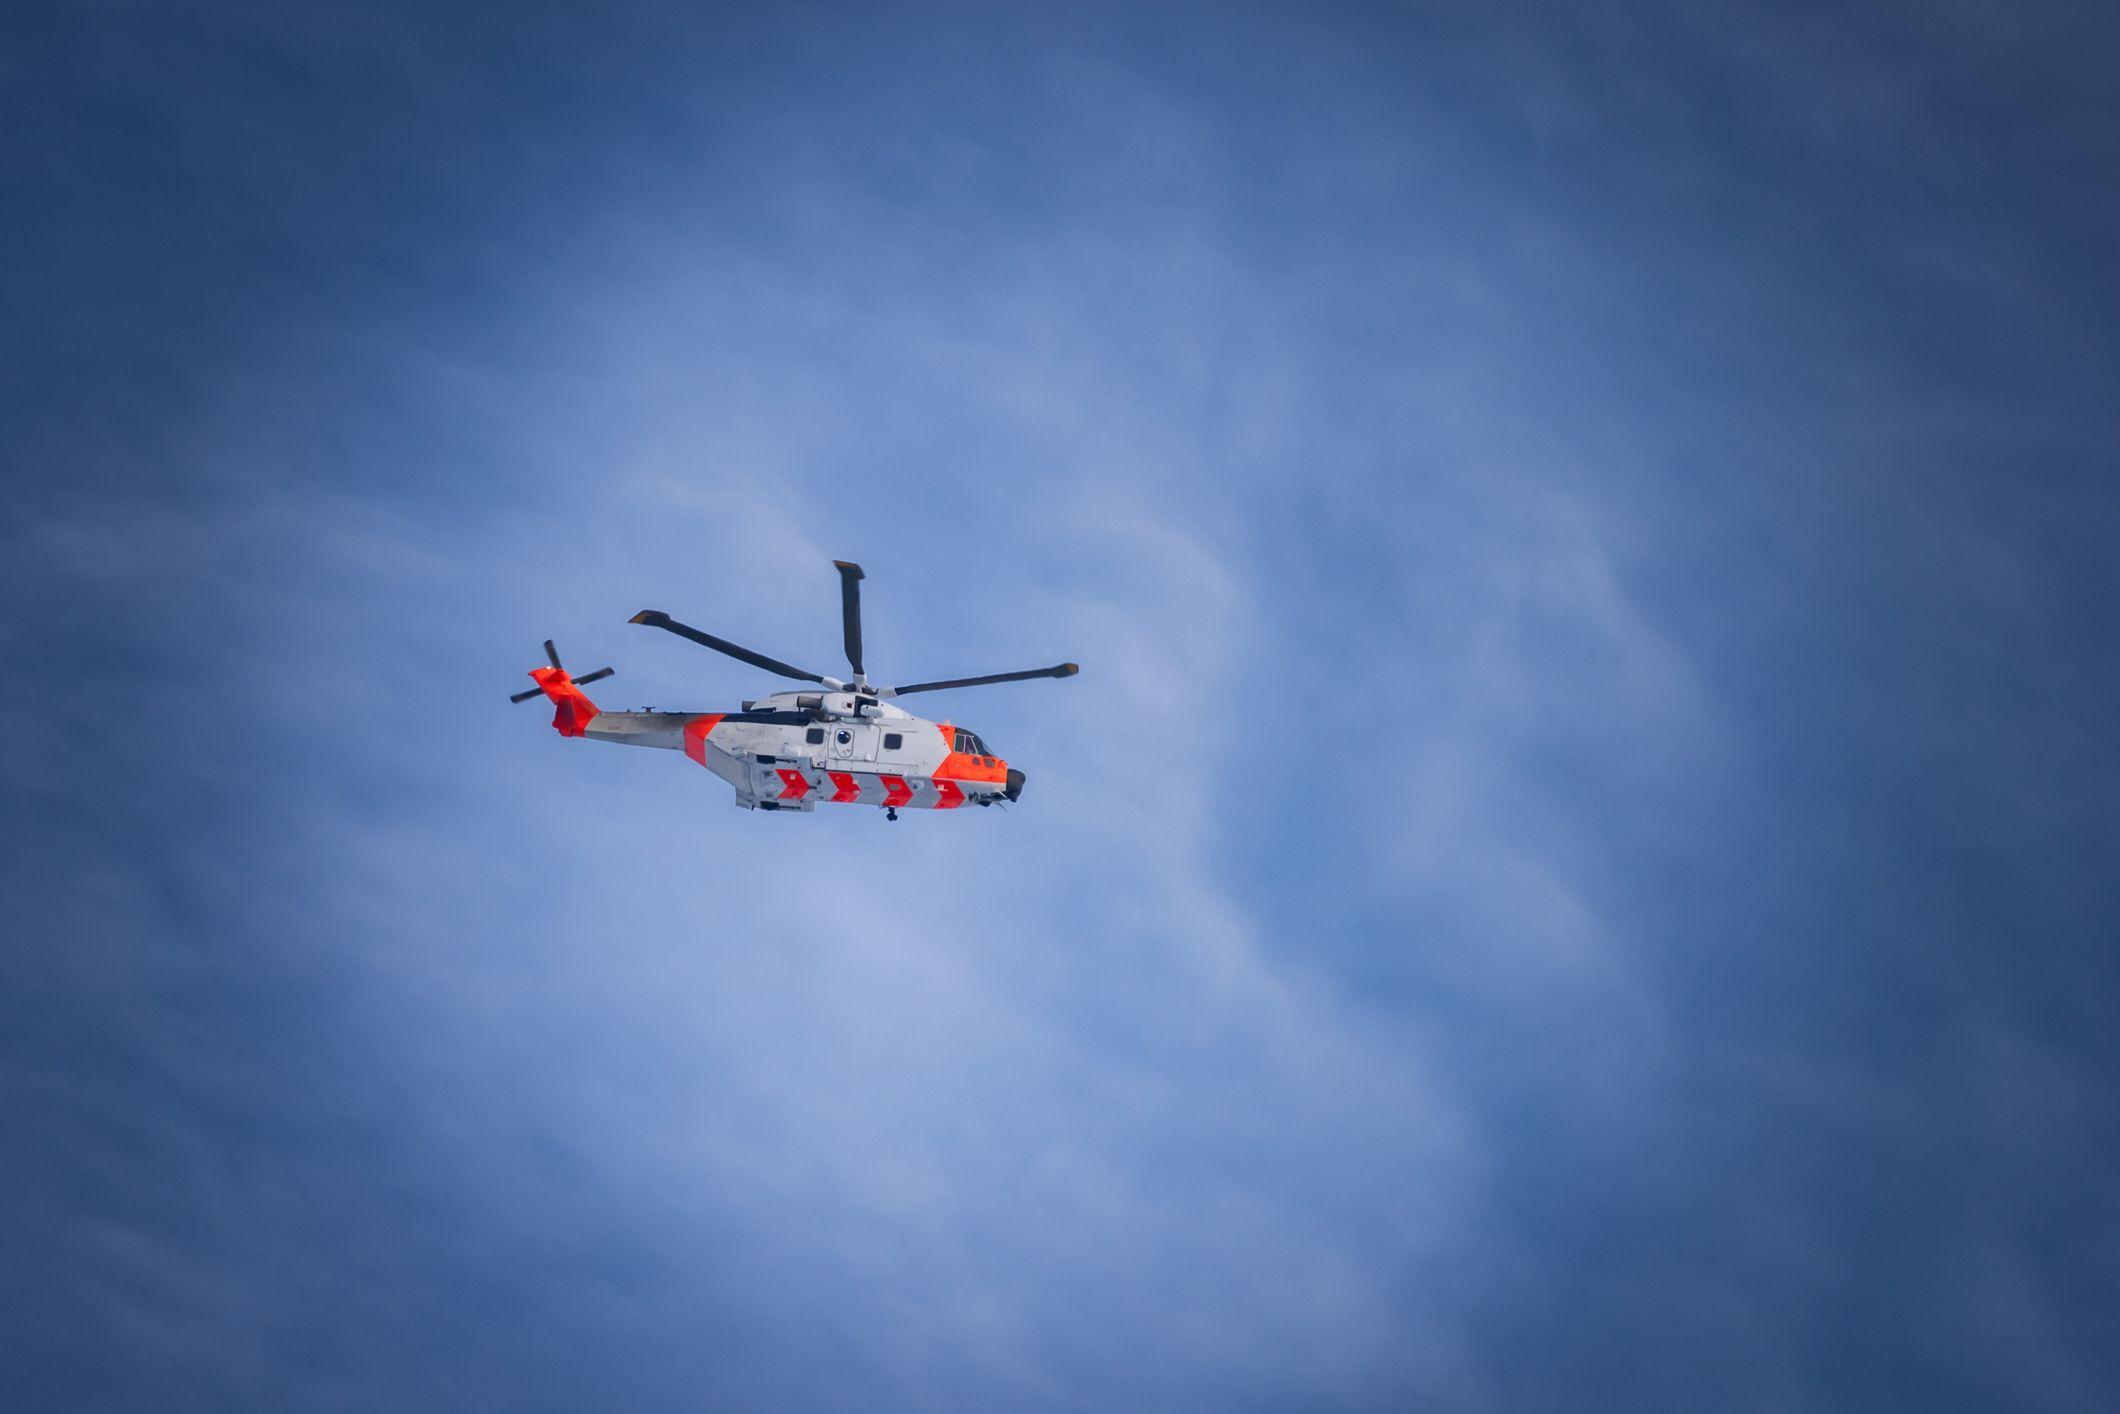
Durante la primera tarde del Jammerfest 2024, se realizaron dos vuelos de prueba: uno con un helicóptero de rescate noruego y otro con una avioneta pilotada por un miembro de Eurocontrol, el organismo europeo de seguridad aérea.
Pude ver cómo la manipulación de las señales GNSS le suministraba información falsa a los receptores de ambas aeronaves, generando trayectorias que no correspondían a la ruta real seguida por los pilotos.
Las pruebas del Jammerfest incluyeron pruebas con helicópteros de rescate noruegos.
En el sistema de seguimiento de vuelos, la posición del helicóptero parecía moverse describiendo innumerables espirales frenéticas y superpuestas, como un garabato nervioso sobre el papel: maniobras que un helicóptero no realizaría ni podría realizar en la vida real.
Más tarde, el sistema mostró cómo el avión de pruebas de Eurocontrol trazaba en el cielo extrañas figuras plagadas de giros bruscos y violentos.
Pero, en realidad, la aeronave estaba describiendo amplios y elegantes círculos sobre la localidad.
A la mañana siguiente, vi a Hauglin llevar a cabo una interferencia más sofisticada.
Durante 40 minutos, él y sus colegas fueron aumentando gradualmente la potencia del equipo de suplantación de señal, reforzando la señal señuelo: el equivalente electromagnético de saturar lentamente un sistema antes de que este detecte anomalía alguna.
Como cocinar una rana a fuego lento.
A medida que se intensificaba la transmisión de la antena furtiva, una pantalla montada en la pared sobre nosotros mostraba la zona en Google Maps.
Poco a poco, el indicador que señalaba nuestra ubicación se desplazaba de forma engañosa hacia el mar de Noruega.
Katherine Dunn, autora de Little Blue Dot: How the Global Positioning System Shaped the Modern World, asistió a Jammertest en 2024.
El tiempo como arma
El impacto en los relojes era difícil de percibir sin equipos complejos.
Para rastrear el “desplazamiento” causado por las interferencias (la manera en la que un reloj sincronizado por GNSS puede llegar a desviarse gradualmente de la hora real) era necesario comparar la hora del GPS con una referencia temporal ininterrumpida.
Tal referencia llegaba a través de cables de fibra óptica extendidos hasta un receptor GNSS situado al otro lado de una montaña, donde estaba a salvo de interferencias.
Vi por encima del hombro de Hauglin mientras me mostraba un gráfico que registraba la desviación del reloj manipulado respecto a la hora de referencia, todo medido en nanosegundos.
Como dijo Hauglin, el problema es que tendemos a dar el tiempo por sentado, y ciertamente no nos gusta pensar en él como un arma.
El conejo de “Alicia en el país de las Maravillas”, de Lewis Carroll, con su reloj.
¿Se pueden detener los hackeos?
Constantemente se proponen o desarrollan nuevas opciones para reemplazar o reforzar los sistemas GNSS.
¿Recuerdas el conejo en la camiseta de Hauglin? Además de ser una referencia al personaje de “Alicia en el país de las maravillas” de Lewis Carroll, también representa a White Rabbit (Conejo Blanco), un sistema de sincronización de precisión desarrollado en el CERN (Suiza) capaz de proporcionar una precisión temporal inferior a un nanosegundo.
Este y otros sistemas de sincronización suelen sustituir la dependencia de los satélites por cables de fibra óptica y relojes atómicos de referencia.
Además, son mucho más difíciles de hackear.
Sin embargo, casi todas las personas con las que hablé coinciden en que no existe un único sistema alternativo capaz de igualar todos los servicios que ofrecen actualmente los sistemas GNSS.
“No existe una solución mágica. Por eso se necesita una combinación de sistemas”, afirma Dana Goward, quien, como cofundador de la Resilient Timing and Navigation Foundation, lleva desde 2013 abogando por políticas de protección del GPS.
En 2024, Goward me comentó que, en su opinión, el spoofing solo va a empeorar (“es barato y fácil”, dijo) y que uno de los mayores riesgos podría provenir de los propios sistemas GNSS.
Hoy las señales se pueden interferir directamente desde el espacio, haciéndolas más peligrosas.
En junio de 2026, esos temores se materializaron cuando un grupo de expertos advirtió que satélites rusos habían emitido interferencias desde el espacio, perturbando las señales de GPS en toda Europa durante breves periodos.
En el pasado, las interferencias en los sistemas GNSS se limitaban a una región o a una zona fronteriza, ya que las señales de radio procedentes de la Tierra tienen un alcance limitado.
Ahora, al provenir las interferencias también desde arriba, ningún lugar ni nada quedará fuera de su alcance.
Dado que gran parte del evento Jammertest para los escandinavos consistía, implícitamente, en prepararse ante el riesgo de algún tipo de ataque por parte de Rusia, me resultó algo curioso que la edición de 2024 se celebrara de forma tan abierta.
El nivel de seguridad y la presencia de los servicios de inteligencia noruegos fueron discretos.
Sin embargo, esa apertura también forma parte de su propósito.
“¿Se trata también de demostrar que se están volviendo más resilientes y que están afrontando la situación?”, le pregunté a Tomas Levin, ingeniero superior de la administración de carreteras y uno de los organizadores de Jammertest.
“Por supuesto”, respondió. “Así que venga, Rusia, adelante”.
Esta es una adaptación al español de un artículo de BBC Future. Para leer la versión original, en inglés, haz clic aquí.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.
La expresión es de la campeona olímpica Ariarne Titmus, quien forma parte de un amplio grupo de deportistas que han alzado la voz contra un anuncio de apuestas deportivas protagonizado por la actriz estadounidense Sydney Sweeney.
El comercial se ha vuelto viral en internet y muestra a Sweeney desnuda, aunque cubriendo partes de su cuerpo con diversos objetos deportivos.
La campaña ha provocado una fuerte reacción, y muchas atletas han criticado la sexualización de las mujeres en el deporte, donde a menudo se las define por su apariencia en lugar de por sus logros deportivos.
Amy Hunt, quien se convirtió en campeona europea en cuatro ocasiones a mediados de este año, hizo referencia al anuncio después de correr su mejor marca de la temporada, 22,10 segundos, y terminar cuarta en la final de los 200 metros del Ultimate Championship, disputado el domingo en Budapest.
“Sydney Sweeney, así es como se ven las mujeres en el deporte”, le dijo Hunt a la BBC.
Refiriéndose al tiempo ganador de Melissa Jefferson-Wooden, de 21,47 segundos, el cuarto más rápido de la historia en esa distancia, Hunt añadió: “‘21,4. Músculos. Trabajo duro. Sangre, sudor y lágrimas. Esta es una noche hermosa’”.
Por su parte, Titmus, cuatro veces campeona olímpica de natación, declaró: “No solo es una bofetada para todas las mujeres que han dedicado su vida a perfeccionar su disciplina, sino también para todas las mujeres que disfrutan del deporte por lo que realmente es”.
Y agregó: “¿Cómo es posible que sigamos viviendo en un mundo donde monetizar el cuerpo de una mujer y sexualizar el deporte femenino siga siendo algo normal?”.
Sweeney no ha respondido directamente a las críticas, pero recurrió a las redes sociales para publicar una serie de fotografías de otros atletas posando desnudos o con muy poca ropa, aparentemente sugiriendo que existe una doble moral.
Entre las imágenes figuraban portadas de ESPN protagonizadas por figuras como la estrella del tenis Serena Williams y la luchadora de artes marciales mixtas Ronda Rousey, junto con deportistas masculinos como el jugador de la NFL Myles Garrett y el basquetbolista Karl-Anthony Towns.
Actriz polémica
Sweeney, de 29 años, participó en la serie de televisión Euphoria y entre sus películas figuran Anyone But You y The Housemaid.
La actriz estuvo involucrada en otra campaña publicitaria polémica el año pasado, cuando promocionó unos jeans con el eslogan Sydney Sweeney has great jeans (“Sydney Sweeney tiene unos excelentes jeans”).
Aquella campaña también generó críticas en redes sociales debido al juego de palabras en inglés entre jeans y genes (genes hereditarios), lo que desencadenó un debate sobre la raza y los estándares de belleza.
La reacción en contra también ha incluido a muchas otras deportistas de distintas disciplinas, que han publicado videos de sí mismas compitiendo o entrenando y han relatado las frustraciones y dificultades que han enfrentado a lo largo de sus carreras.
Sweeney ya había estado en el centro de la polémica por otro anuncio en donde analistas señalaron que se le hacía un guiño a la supremacía blanca.
La tendencia fue iniciada por la gimnasta estadounidense Gracie Kramer, quien publicó un montaje de sus entrenamientos acompañado del texto: “No sé qué estaba haciendo Sydney Sweeney, pero así es como se ven las mujeres en el deporte”.
Kramer le dijo a la BBC que “no esperaba la reacción y simplemente quería animar a las mujeres y recordarles que pueden ver este tipo de anuncios, pero que eso no es lo único que importa”.
También anotó que fue maravilloso ver a muchos atletas sumarse a la tendencia.
Kramer añadió: “Lamentablemente, haber sido cosificada prácticamente durante toda mi carrera me hizo sentir con la fortaleza suficiente para publicar sobre esto y defender a las mujeres que no quieren ser cosificadas ni quedar atrapadas en esta desafortunada narrativa que se ha promovido durante mucho tiempo”.
¿Por qué es tan polémico este anuncio de Sydney Sweeney?
La ciclista británica y campeona olímpica Sophie Capewell MBE, las jugadoras de rugby Lisa Neumann y Ellie Boatman, así como la waterpolista olímpica australiana Tilly Kearns, también compartieron sus experiencias.
“Creo que es bastante poderoso ver la cantidad de mujeres que han salido a decir algo”, declaró Capewell a BBC Sport después de que su publicación llamara la atención.
“Se está proyectando una imagen muy específica de las mujeres en relación con el deporte, y creo que ahí está el problema. ¿Por qué esa es la imagen de una campaña asociada con el deporte?, ¿por qué se quiere representar a una mujer de esa manera, en lugar de mostrar, no sé, a una atleta o cualquier otra figura más centrada en el ámbito deportivo?”, añadió.
Capewell anota que no es necesariamente que la gente esté molesta porque una persona tenga autonomía sobre su cuerpo; el problema es que parece que esa es la única narrativa que se utiliza en torno a las mujeres en el deporte, o al menos la que recibe más atención y popularidad.
La jugadora inglesa de rugby Alex Matthews afirmó que anuncios como el de Sweeney no deberían llevar a las jóvenes a creer que existe un único tipo de cuerpo ideal.
“No obtienes ese cuerpo perfecto e idealizado”, dijo a la BBC.
“Especialmente en el rugby; de lo contrario, no podrías formar un equipo. Cada tipo de cuerpo tiene una fortaleza”, añadió.
Matthews, quien representó a Gran Bretaña en rugby en los Juegos Olímpicos de Tokio 2020, señaló que una de las cosas “más inspiradoras” de estar en la Villa Olímpica fue ver a “personas mayores, jóvenes, más altas, personas algo más corpulentas, pero todas eran las mejores en lo que hacían”.
La lucha por evitar la sexualización de las mujeres en el deporte
De acuerdo a Joshua Lewis, experto en marketing y negocios de la Universidad de Nueva York, la idea de la empresa, donde Sweeney tiene acciones y es nueva en el mercado, es precisamente causar polémica
La jugadora de rugby Alex Matthews habla que no hay “un cuerpo ideal” para el deporte. Mucho menos uno como el rugby.
“Es una empresa con una cuota de mercado no muy grande, por lo que polarizar a la gente es una estrategia razonable”, dijo Lewis al diario estadounidense The New York Times.
“Están apostando, valga el juego de palabras, a que su audiencia no será la misma que la gente que más se ofende con el anuncio”, añadió.
Sin embargo, para muchos analistas esto va en contra de lo que ha sido una de las tendencias del deporte en los últimos años: evitar la sexualización de las deportistas.
Por ejemplo, en el pasado Campeonato Europeo de Atletismo, celebrado en la ciudad británica de Birmingham, se introdujeron los primeros lineamientos para evitar que las cámaras de televisión utilizaran planos que pudieran sexualizar a las atletas.
“La forma en que se muestra nuestro deporte durante las retransmisiones en directo puede ser increíblemente poderosa, pero a veces también perjudicial para las mujeres que compiten y para las mujeres y niñas que lo ven”, dijo Holly Bradshaw, atleta británica y medallista de bronce en salto con garrocha en París 2024, quien fue una de las deportistas consultadas para modificar los criterios de las retransmisiones televisivas.
Un estudio publicado en la revista británica Sport, Education and Society señalaba que el 70% de las mujeres abandonaba el deporte debido a la vestimenta.
Por eso, algunos deportes, como el balonmano, modificaron sus reglas para que las mujeres puedan elegir qué tipo de indumentaria usar para practicarlo.
“Mi sueño es ir a los Juegos Olímpicos, pero mi sueño también es unos Juegos Olímpicos con la opción de usar pantalones cortos o faldas”, dijo la jugadora inglesa de hockey Tess Howard, quien lideró la investigación publicada por la revista.
Descarga la nueva app del BBC World Service. Elige BBC News Mundo y recibe alertas de noticias, documentales y análisis, todo en un solo lugar. Importante: la nueva aplicación no está disponible en Reino Unido ni Estados Unidos.